segunda-feira, 14 de setembro de 2026Informação em atualização contínua
Dicas BRInformação prática para escolhas do cotidiano

Assunto

tecnologia

Reportagens completas e atualizações organizadas neste acompanhamento.

Tecnologiahá 9 dias

O partido AfD da Alemanha de extrema direita está pronto para o poder em uma eleição estatal

O aumento do abastecimento de TikTok na Saxônia-Anhalt da Alemanha está suscitando medos de que o país possa ver seu primeiro governador de extrema direita desde a Segunda Guerra Mundial. HALLE, Alemanha — Em todo lugar que o Ulrich Siegmund vai, um influenciador segue — streaming ao vivo a partir da trilha da campanha. Siegmund é o candidato da extrema direita Alternativa para a Alemanha (AfD) candidato a...
Tecnologiahá 9 dias

A economia da experiência: Como as saídas sociais da Índia estão sendo redefinidas

A economia da experiência: Como as saídas sociais da Índia estão sendo redefinidas Autor: Abbas Jabalp Autor: Abbas Jabalpurwala, CEO, Zona Horaria Índia Durante anos, a típica saída de fim de semana na Índia seguiu um roteiro familiar: uma viagem ao shopping, algumas compras e talvez uma refeição. Hoje, esse script está mudando. Uma partida de boliche, uma rodada de jogos competitivos ou a chance de descobrir...

Tecnologiahá 9 dias

Relatório revela resultados econômicos do migrante na Austrália

Nova pesquisa pela ACOSS e pela Parceria de Pobreza e Inequidade liderada pela UNSW revela que os migrantes na Austrália têm emprego comparativamente forte O relatório, O primeiro 10 anos: Emprego, renda e pobreza entre migrantes e refugiados na Austrália, destaca taxas de pobreza preocupantemente elevadas entre pessoas que possuem vistos humanitários, familiares e estudantes, e aponta para a necessidade de maior...

Tecnologiahá 9 dias

Campo de gás Jackdaw no Mar do Norte definido para ser aprovado, relatórios sugerem

Outro relatório sugeriu que o campo de petróleo Rosebank também poderia receber luz verde no próximo mês. O campo de gás Jackdaw pode ser aprovado, os relatórios sugeriram (Jane Barlow/ PA) O campo de gás Jackdaw ao largo da costa de Aberdeen será aprovado pelo Governo do Reino Unido, os relatórios sugeriram. Fontes do Governo disseram que o projeto poderia receber luz verde assim que este mês, de acordo com a...

Tecnologiahá 9 dias

Perito em eleições sobre o impacto do apelo do Trump ao SCOTUS nas cédulas de e-mail

Steve Inskeep do NPR pergunta ao David Becker, um perito em administração eleitoral, que efeito o recurso da administração Trump ao Supremo Tribunal de Justiça sobre as cédulas de correio pode ter nos períodos médios. Como este caso continua a chegar ao Supremo Tribunal, continuamos chamando o David Becker. Ele é o fundador e diretor executivo do Center for Election Innovation & Research, que é uma organização...

Tecnologiahá 9 dias

Mísseis Meteor permanece na luta enquanto o sucessor toma forma

O míssil primeiro ar- ar da Europa está longe de ser terminado enquanto o Reino Unido desenvolve uma opção de próxima geração. O Meteor MBDA, fotografado na estação de bochecha embutida do Eurofighter, parece ter uma longa vida. O Reino Unido empreendeu o desenvolvimento do que poderia se tornar a nova geração emblemática da Europa’s, além do míssil ar-ar visual, mas isso não significa que o Meteor movido...

Tecnologiahá 9 dias

O Centro Médico do Vale Pascack expande os serviços de saúde avançados para mulheres com a adição de…

O Centro Médico do Vale do Pascack tem o prazer de receber Mamta M. Mamik, M. D., M. Sc., FACOG, FACS, um cirurgião ginecológico altamente treinado e certificado pelo conselho, cuja especialidade abrange medicina pélvica feminina e cirurgia reconstrutiva, neuropelveologia, endometriose, fibromas, dor pélvica crônica e cirurgia ginecológica minimamente invasiva. Procurar especialistas disponíveis para comentar...

Tecnologiahá 9 dias

O Relatório de Trabalhos chegou em três vezes a estimativa. Pode obter $ 80,000 Voltar?

Um relatório de empregos de blockbuster aterrissou algumas horas depois de um governador federal dar ao Bitcoin as suas melhores notícias em meses, e agora dois eventos antes de setembro 16 irá de... O botão acima liga para Coinbase. Yahoo Finance não é um negociante de corretores ou conselheiro de investimentos e não oferece valores mobiliários ou criptomonedas para venda ou facilita a negociação. Coinbase nos...

Tecnologiahá 9 dias

A administração Trump pressiona para remover isenção fiscal para faculdades privadas com políticas de DEI

A administração Trump está propondo uma regra que despojaria as escolas e faculdades privadas do seu estado de isenção de impostos se eles fornecerem ajuda direcionada aos alunos com base na sua raça. A administração Trump está propondo uma nova regra que despojaria as escolas e faculdades privadas do seu estado de isenção de impostos se eles fornecerem ajuda direcionada aos alunos com base na sua raça, uma...

Tecnologiahá 9 dias

Sou um autor – por isso tive que jogar fora dois terços do meu novo livro

Inspirado por Voltar ao Futuro, o novo thriller de viagens no tempo do Adam Simcox é um girador de página bom- fide... mas ele teve que voltar o relógio ao escrevê- lo É suficiente para enviar arrepios para baixo a coluna de qualquer autor – pegar alguém livro e sofrer uma crise de confiança no seu próprio trabalho. Mas isso é exatamente o que fez Adam Simcox reformular grandes seções de seu novo romance.. Eu li...

Tecnologiahá 9 dias

De estudos a Green Card: Especialistas explicam como o processo de imigração dos EUA está ficando mais…

À medida que as regras de imigração evoluem, os estudantes indianos enfrentam desafios navegando pelo caminho dos EUA de estudos para carreiras, com maior foco na empregabilidade. Durante anos, a viagem de imigração dos EUA para muitos índios seguiu uma escala familiar: estude em um F- 1 visto, se mover para o emprego através de OPT, seguro H- 1 Patrocínio B e, para alguns, eventualmente, busca a residência...

Tecnologiahá 9 dias

Anduril nomeará o Amiram Norkin para liderar a atividade de Israel

O ex-comandante da Força Aérea de Israel foi escolhido para liderar a entrada de uma das empresas de tecnologia de defesa que crescem mais rápido do mundo no mercado israelense. O gigante da tecnologia da defesa dos EUA, Anduril, escolheu o ex- comandante da Força Aérea de Israel, General (res.) Amikam Norkin, como chefe das operações da empresa em Israel, "Globes" aprendeu. A consulta, que ainda não foi...

Tecnologiahá 9 dias

Gilead mantém gravando cheques maiores — mas os medicamentos podem continuar pagando por eles?

O dividendo trimestral da Gilead continua a crescer e a máquina de caixa do HIV é quente, mas toda a empresa depende de um único medicamento blockbuster com uma validade de patente já gravada em um calendário uma década fora. Aqui está o que esse risco significa para os investidores de renda que contam com a checa. $ do GILD 10 bilhões em 2025 fluxo de caixa livre cobriu seu $ 4 bilhões de dividendos duas vezes...

Tecnologiahá 9 dias

Os cientistas mapeiam as interações proteicas chaves ligadas ao autismo profundo

Pesquisa publicada na revista Science ilumina uma "peça perdida" na compreensão biológica do autismo profundo e oferece novos alvos para o desenvolvimento de drogas. Os cientistas agora se aproximaram de como as mutações genéticas podem levar algumas pessoas a desenvolver um autismo profundo. As pistas, dizem eles, estão no espaço turvo entre os genes e a doença — onde proteínas chave se juntam e interagem. Uma...

Tecnologiahá 9 dias

Notícias jurídicas diárias de Youngstown

O Jornal Oficial do Tribunal do Condado de Mahoning Ohio Jason Slothouber, Procurador Sênior do Procurador-Geral do Colorado, sai do tribunal depois que o gigante da tecnologia Meta chegou a um acordo para terminar um julgamento histórico sobre o vício de mídia social adolescente na quarta-feira, agosto. 26, 2026, em Oakland, Calif. (AP Photo/Noah Berger) BARBARA ORTUTAY, KELVIN CHAN e KAILTYN HUAMANI Associated...

Tecnologiahá 9 dias

2027: A mobilização maciça do presidente Tinubu

RECENTMENTE, quando o Ministro do Interior, Hon. Olubunmi Tunji-Ojo, coloque uma mentira para a falsidade de reabrir fronteiras do ex-Vice-Presidente e 2027 candidato presidencial do Congresso Africano Democrata (ADC), Atiku Abubakar, ele estava fazendo a melhor coisa que um governo deveria fazer para silenciar críticos: lógico federal, ciência, dados, e um Quase todos os nigerianos, independentemente da...

Tecnologiahá 9 dias

10 Melhores Canções Carl Perkins de Todos os Tempos

Poucos músicos desempenharam um papel mais importante na formação do som rockabilly do que Carl Perkins. Com seu trabalho afiado de guitarra, raízes country, influência de blues e instinto de ritmo inesquecível, o Perkins ajudou a criar a ponte musical entre música country inicial e rock and roll emergente. Canções como їBlue Suede Shoes, їMatchbox, ї e їHoney Don't ♫ Poucos músicos desempenharam um papel mais...

Tecnologiahá 9 dias

Rota 66: A subida e diminuição da Rodovia Icônica

A construção do sistema rodoviário interestatal no meio 1950 s mudou para sempre a estrada uma vez conhecida como. America. Todos os capítulos principais da história americana, desde os começos indígenas até os dias atuais. História de países e comunidades de todo o mundo, incluindo as grandes guerras do mundo. Da pré-história, embora antiga e para o 21 o século st, todos os maiores capítulos da história. As...

Tecnologiahá 9 dias

DOJ: Os Estados devem compartilhar dados de imigrantes com DHS ou com os fundos federais de risco de perda

O Departamento de Justiça (DOJ) do Escritório de Aconselhamento Jurídico (OLC) emitiu um setembro. 1 opinião que exige que todos os estados reportem imigrantes sem documentos conhecidos por estarem presentes ao Departamento de Segurança Interna (DHS). O DOJ confirmou a ordem em uma declaração quarta- feira, setembro. 2., com as novas orientações indicando que o incumprimento poderia resultar […] O DOJ...

Tecnologiahá 9 dias

Candidatos ao prefeito de Chicago falando duro sobre o crime apesar da queda íngreme em homicídios

Apesar das melhorias claras durante o período de Johnson no cargo, quase todos os candidatos a prefeitura declarada disseram em entrevistas com o Tribune que ele fez muito pouco para abordar a violência. Enquanto a Contralodora Illinois Susana Mendoza se dirigia à câmera em um lote vazio, ela deu crédito pela violência em Chicago, mas não ao homem que ela espera ter sucesso. Os homicídios caíram porque o.Chicago...

Tecnologiahá 9 dias

Missouri Supremo Tribunal bloqueia Trump-Backed Redistricting Map

Descubra a decisão do Supremo Tribunal de Missouri de parar distritos do congresso apoiados pelo Trump e suas implicações para as próximas eleições. Horrível, ridículo, não constitutivo e um dia escuro para o.Justiça de acordo com os estudiosos legais. Nosso querido líder publicou isso na plataforma de redes sociais de sua família na noite passada: O território que é agora o Missouri fazia parte da compra de...

Tecnologiahá 9 dias

Ruto@ Four: Governo digital: Como o eCitizen transformou os serviços públicos

A diferença é mais visível no número de serviços disponíveis Presidente William Ruto / PCS Quando o Presidente William Ruto tomou posse em setembro 2022, o eCitizen já estava em operação, tendo sido introduzido anos antes como plataforma para acessar serviços do governo online. O que mudou sob a sua administração foi a escala e velocidade da unidade de digitalização. O governo do Kenya Kwanza fez do eCitizen uma...

Tecnologiahá 9 dias

Privado 5 G atraca em Hamburgo – como Deutsche Telekom e Ericsson arranham uma coceira de sete anos

Deutsche Telekom e Ericsson implementaram privado 5 G no Porto de Hamburgo, o último capítulo de um experimento de sete anos que mostra como industrial 5 O G é um lento. Deutsche Telekom e Ericsson implementaram um privado 5 Rede G no terminal de contentores de Hamburgo Altenwerder, o último capítulo de um experimento celular de sete anos que mostra como industrial 5 G é um mercado de infraestrutura de queima...

Tecnologiahá 9 dias

‘ Impactos da mudança climática pioram': os pesquisadores Humboldt delineiam riscos climáticos, estratégias…

O Humboldt BayÕs North Spit está experimentando a taxa de aumento do nível do mar mais rápida na Califórnia. Uma discussão do Relatório Regional da Costa Norte, lançado em outubro e parte da 5ª avaliação da Califórnia sobre alterações climáticas, teve lugar quinta-feira de manhã com pesquisadores de Cal Poly Humboldt. O relatório cobre Del Norte, Siskiyou, Humboldt, Trinity, Mendocino e os condados de Lake. Os...

Tecnologiahá 9 dias

Brasil fecha a lacuna legal da Terra rara com $ 1.4 Lei B como o relógio de suspensão da China é executado

Brasil rara lei da terra, aprovada pelo Senado Setembro 3, preenche o vácuo regulatório bloqueando o mundo.s apenas depósito de argila iônica não-asiática de expandir -- chegando 67 dias antes da exportação da China... 80 ) {clearInterval(t)}}, 1500 )} var África do Sul=document.querySelector('.signin-action');if(África do Sul)África do Sul.addEventoListener('click',watch);...

Tecnologiahá 11 dias

Operação Shoehorn: Proteção 5 G para a vantagem táctica

Este conteúdo foi publicado originalmente em 4 de setembro de 2025. SAN DIEGO (Sete. 4, 2025 ) – Informações Nacionais O pessoal do Comando de Operações de Ciberdefesa do Pacífico e da Marinha (NCDOC) começou uma avaliação de ameaças do NICW 5 G Rede de Treinamento Tático em Setembro. 3, 2025, a bordo do ponto de base naval Loma. Esta avaliação faz parte da Operação Shoehorn, o esforço abrangente para testar e.

Imagem relacionada à notícia: O 1 st Brigada de Cavalaria Aérea Transformando em Contato
Tecnologiahá 11 dias

O 1 st Brigada de Cavalaria Aérea Transformando em Contato

Este conteúdo foi publicado originalmente em 11 de setembro de 2025. FORT HOOD, TEXAS – O 1 a Brigada de Cavalaria Aérea está avançando o 1 st Divisão de Cavalaria objetivo de se adaptar ao campo de batalha moderno lançando "Transformação em Contato 2.0 " em Fort Hood, Texas, como parte da iniciativa "Pegasus Charge". Mandado-chefe 5 Tobias Long, o 1 o Mandatário-Chefe da Brigada de Cavalaria Aérea, é um membro.

Tecnologiahá 11 dias

Honrando a Excelência: 108 o Comando de Treinamento de Ex-alunos Induzidos 2025 Profilar o Sargento Sala da Fama

Este conteúdo foi publicado originalmente em 18 de setembro de 2025. Em setembro 18, 2025, durante a prestigiosa competição de Sargento de Perfuração do Ano em Fort Jackson, a Associação de Sargento de Perfuração celebrou a excelência, induzindo nove indivíduos notáveis no Hall of Fame. Estes indutores, reconhecidos por suas carreiras notáveis e contribuições significativas para o Programa de Sargento de Perfuração.

Imagem relacionada à notícia: 1 st Divisão blindada DSB transfere autoridade, deixa legado de inovação na Polônia
Tecnologiahá 11 dias

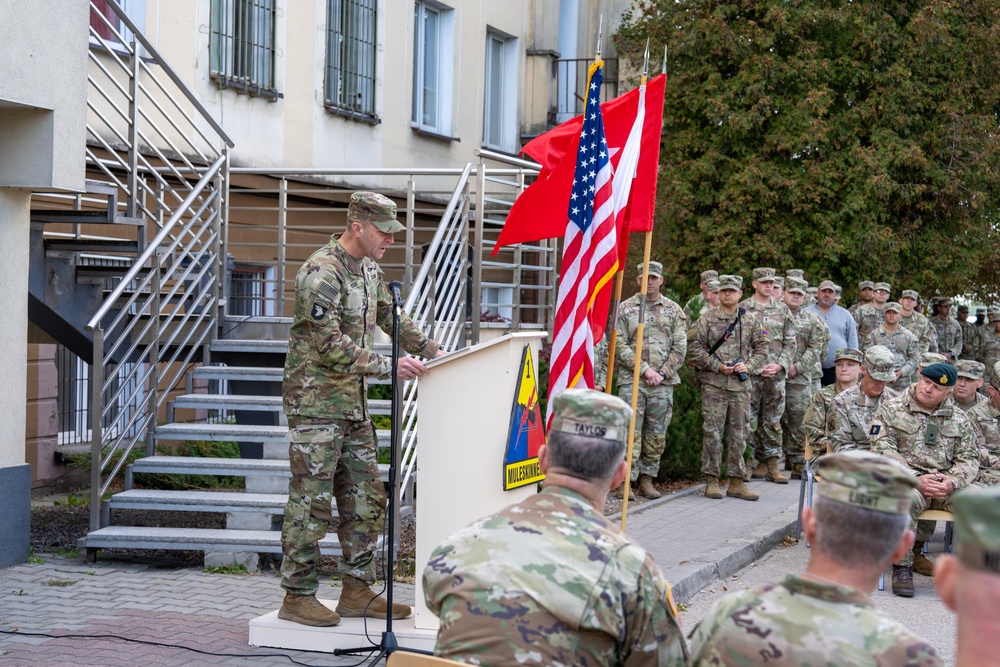
1 st Divisão blindada DSB transfere autoridade, deixa legado de inovação na Polônia

Este conteúdo foi publicado originalmente em 2 de outubro de 2025. Próximas operações do SITE POWIDZ, Polônia — A Brigada de Sustentação da Divisão, 1 a Divisão Armada transferiu a autoridade para a Brigada de Sustentação da Divisão, 3 rd Divisão de Infantaria durante uma cerimônia de outubro 2, 2025, no site operacional avançado Powidz, Polônia. EUA Col. do Exército Delarius Tarlton, DSB saltante, 1 AD, Força.

Tecnologiahá 11 dias

Fantasma no modelo: Aviadores Kadena confrontam ameaças de IA

Este conteúdo foi publicado originalmente em 24 de outubro de 2025. KADENA AIR BASE, Japão — A inteligência artificial está mudando a forma como o mundo funciona: e a forma como ele luta. À medida que a tecnologia avança mais rápido do que nunca, o desafio não é apenas criar sistemas mais inteligentes, mas protegê- los de serem virados contra seus usuários. Isso Ì é exatamente o que o 18 o Esquadrão de Comunicações.

Tecnologiahá 11 dias

Comando de Transformação e Treinamento ativado

Este conteúdo foi publicado originalmente em 14 de novembro de 2025. AUSTIN, Texas – Os EUA O Comando de Transformação e Treinamento do Exército foi oficialmente ativado durante uma cerimônia realizada no Auditório Lady Bird Johnson em outubro. 2. Este novo comando reúne esforços chave para um quartel- central unificado responsável pela geração de força, design de força e desenvolvimento de forças. Gên. David M.

Tecnologiahá 11 dias

LEITURA: O comandante da frota do Pacífico viaja para a Austrália, Novembro 1 - 6, 2025

Este conteúdo foi publicado originalmente em 7 de novembro de 2025. Adm. Steve Koehler, comandante dos EUA Fleet Pacific, viajou para a Austrália ao lado do Chefe-mestre da Frota Don Davis, Nov. 1 - 6, 2025 para reafirmar e avançar a forte aliança entre a Austrália e os Estados Unidos. Koehler começou a viagem em Canberra para se encontrar com funcionários australianos e norte-americanos para discutir problemas de.

Tecnologiahá 11 dias

Os EUA melhoram a interoperabilidade no exercício multinacional Falcon Strike 25

Este conteúdo foi publicado originalmente em 13 de novembro de 2025. AMENDOLA AIR BASE, Itália - O 495 o Esquadrão de Combate e 495 o Esquadrão de Geração de Combatentes participou do exercício multinacional Falcon Strike na Amendola AB, Itália, Novembro 3 - 14. Alojado pela Itália 32 nd Wing, o exercício reforçou operações integradas entre nações parceiros do Joint Strike Fighter Itália, França, Grécia e Reino.

Tecnologiahá 11 dias

O direito de reparação: catalogação e transformação técnica manual

Este conteúdo foi publicado originalmente em 31 de dezembro de 2025. Os fornecedores, escritores técnicos e outros especialistas no Centro de Suporte Logístico Integrado do CECOM estão implementando processos tangíveis em apoio de um grande plano do Departamento de Guerra – o direito de reparação. O Secretário de Guerra delineado em abril 30 Memo que o direito de reparação irá melhorar a capacidade do Exército de.

Tecnologiahá 11 dias

Cruzador do Mês: Aviador 1 st Classe Liam Mora

Este conteúdo foi publicado originalmente em 8 de janeiro de 2026. Base de força aérea MAXWELL, Ala. –Airman 1 st Class Liam Mora, um paralegal da justiça militar com o 42 d Escritório Legal da Ala da Base Aérea, foi selecionado como Cruzado do Mês de Janeiro pelo seu desempenho e dedicação notável à missão. Mora exibiu uma liderança excepcional quando serviu como o suboficial atuante no comando, guiando uma equipe.

Tecnologiahá 11 dias

Comando da Marinha Co-Hosts Sesões de Informação para Encorajar os EUA Participação no exercício não tripulado da OTAN neste outono

Este conteúdo foi publicado originalmente em 6 de fevereiro de 2026. Representantes da indústria e do governo dos EUA de todo o país, bem como de vários Estados Unidos. As empresas da Marinha, todas focadas em sistemas de robótica e não tripulados, se reuniram para aprender como poderiam participar de um exercício marítimo multinação neste outono durante um evento de dois dias organizado pelo Naval Surface Warfare.

Tecnologiahá 11 dias

SSP. Katie O. Donnell ganha o certificado de pós-graduação naval

Este conteúdo foi publicado originalmente em 9 de fevereiro de 2026. Katie OÏDonnell, especialista em contratos e membro da equipe de aquisição de Programas de Sistemas Estratégicos (SSP), ganhou recentemente seu certificado de Estimação de Custos e Análise da Escola de Pós-Graduação Naval (NPS) – Online. O OdDonnell, um ex-membro do serviço ativo, começou seu certificado como um Sailor, mas o descontinuou após.

Tecnologiahá 11 dias

Especialistas da cadeia de suprimentos que dirigem a prontidão do Exército em todo o mundo

Este conteúdo foi publicado originalmente em 20 de fevereiro de 2026. Greg Wilson, ASC Public Affairs ROCK ISLANDA ERSENAL, IL. - Os EUA O Comando de Sustentação do Exército a Direção de Operações da Cadeia de Suprimentos se move silenciosamente no fundo, coordenando a imagem do fornecimento do Exército de maneiras que fluem em todas as formações. Um equipamento, munição, peças de reparo e equipamento de Soldado.

Tecnologiahá 11 dias

NAVSUP FLC San Diego aloja o Dia da Indústria para suportar o futuro contrato de traje de voo para Blue Angels

Este conteúdo foi publicado originalmente em 25 de fevereiro de 2026. História pelo Cmdr. Scott Adams e NAVSUP FLC Escritório de Assuntos Públicos de San Diego SAN DIEGO, Calif. – Comando de Sistemas de Suprimentos Nacionais (NAVSUP) O Centro Logístico da Flota de San Diego (FLCSD) alojou o Dia da Indústria em fevereiro. 13, suportando esforços para identificar um novo fabricante para os trajes de voo usados pelos.

Tecnologiahá 11 dias

2 Testes de CR Cortando a Tecnologia Robótica de Edge durante o xTech. Edge: Greve no Ground

Este conteúdo foi publicado originalmente em 14 de março de 2026. GRAFENWÖHR, Alemanha — 2 i Regimento de Cavalaria ( 2 CR) Os soldados estão testando novos veículos robóticos e não tripulados centrados em combatentes de guerra (UGVs) focados no aumento da prontidão para a Iniciativa de Deterrença do Flanco Oriental (EFDI), dando às tropas uma mão direta na avaliação da tecnologia projetada para resolver desafios.

Tecnologiahá 11 dias

Luke Days 2026 mostra comunidade, inovação e património através da energia aérea

Este conteúdo foi publicado originalmente em 22 de março de 2026. BASE DE FORÇA AIR LUKE, Ariz. – Centenas de milhares de visitantes preencheram a Base Aérea Luke durante os Dias Luke 2026, onde demonstrações aéreas, aeronaves históricas e exposições interativas trouxeram os pilares da comunidade, inovação e património à vida para um estimado 200,000 Participantes durante o evento de dois dias..O que nossa.

Tecnologiahá 11 dias

Vantagens da decisão formada pelo Esquadrão de Análise de Operações do ACC

Este conteúdo foi publicado originalmente em 26 de março de 2026. Base conjunta Langley- Eustis, Va. – Num campo de batalha onde a informação é a arma final, o Esquadrão de Análise de Operações do Comando de Combate Aéreo fornece clareza pronta para combate, transformando dados complexos em vantagem de decisão que salva vidas e ganha. A missão na OEA do ACC é executar análises operacionais transformando dados em.

Tecnologiahá 11 dias

Opinão: Como AI aumenta, não substitui o profissional do Exército

Este conteúdo foi publicado originalmente em 1 de abril de 2026. Todos os dias em todo o Departamento de Guerra, funcionários do governo e membros do serviço encontram- se enterrados sob pilhas de tarefas administrativas. O número de e- mails que nós analisamos e enviamos, e a demanda infinita de destilar informações em resumos executivos e slides do PowerPoint, podem ser um pouco esmagadoras. Embora o trabalho.

Tecnologiahá 11 dias

Prêmios NAVFAC Atlantic $ 90 contrato de milhões para suporte a utilitários da Marinha em todo o mundo

Este conteúdo foi publicado originalmente em 9 de abril de 2026. Comando de Sistemas de Engenharia de Instalações Navales (NAVFAC) Atlantic premiado com MDL Federal Programs Corporation, Fairfax, Virgínia a $ 90 contrato de entrega indefinida/quantidade indefinida (IDIQ) (N) 62470 - 26 - D- 0007 ) para fornecer serviços profissionais que apoiem a gestão dos sistemas elétricos, civis e mecânicos da Marinha nas.

Tecnologiahá 11 dias

Atividade de Educação do Departamento de Guerra reconhece 2026 Campeões estaduais do Desafio de AI Presidencial

Este conteúdo foi publicado originalmente em 14 de abril de 2026. ALEXANDRIA, Va. — As equipes de estudantes e educadores de nove escolas do Departamento de Guerra de Educação (DoWEA) foram selecionadas como campeões estaduais no 2026 Desafio de AI Presidencial. Presidente Trump emitiu uma Ordem Executiva em abril 2025 estabelecendo um desafio nacional para expandir a educação de inteligência artificial para os.

Tecnologiahá 11 dias

De semanas a minutos: Como a IA está acelerando o processo de teste de voo

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Antes de uma única aeronave sair da pista na Base da Força Aérea Edwards, os engenheiros devem completar uma montanha de documentação. Planos de teste, análises de perigo, quadros de avaliação e relatórios técnicos são todos parte do processo que garante que os testes de voo são realizados com segurança e produzem resultados significativos. A redação.

Tecnologiahá 11 dias

NAVINSGEN Investigations Division moderniza para melhor servir a frota

Este conteúdo foi publicado originalmente em 16 de abril de 2026. A Divisão de Investigações do Inspetor Geral da Nava (NAVINSGEN) está transformando a forma como trata as queixas para melhor apoiar nossos Sailors, suas famílias e nossa força de trabalho civil. Com um foco renovado no "profissionalismo, respeito e empatia", a divisão implementou reformas abrangentes para garantir que cada relatório de fraude.

TecnologiaPerfil

O astronauta da NASA Mike Fincke mostra amostras de pesquisa para os BioNutrientes- 3 investigação

Este conteúdo foi publicado originalmente em 10 de setembro de 2025. iss 073 e 0657978 (Sete. 10, 2025 ) --- Astronauta da NASA e Expedição 73 Engenheiro de vôo Mike Fincke mostra pacotes de produção contendo amostras de pesquisa para o BioNutrientes- 3 Investigação. O estudo de biotecnologia explora formas de produzir vitaminas e nutrientes em espaços espaciais ajudando a fornecer nutrição adequada para missões.

TecnologiaPerfil

NASA Ìs X- 59 Sube após a decolagem histórica

Este conteúdo foi publicado originalmente em 28 de outubro de 2025. NASA Ìs X- 59 aviões de pesquisa supersônicos silenciosos decolaram para o seu primeiro voo terça- feira, outubro. 28, 2025, dos EUA Planta da Força Aérea 42 em Palmdale, Califórnia. O primeiro voo da aeronave marca o início dos testes de voo para a missão NASAŞs Quesst e inicia um novo capítulo no legado de pesquisa aeronáutica da NASA.

TecnologiaPerfil

Simulação do lançamento do número de criogenicas e terminais da Artemis II

Este conteúdo foi publicado originalmente em 5 de novembro de 2025. Charlie Blackwell-Thompson, diretor de lançamento da Artemis com o Programa de Sistemas Terrestres de Exploração da NASA na Flórida, participa de uma simulação de contagem regressiva de lançamento da Artemis II dentro da Sala de Firing 1 no Centro de Controle de Lançamento da NASA Kennedy na quarta- feira, Nov. 5, 2025. As simulações passam por.

TecnologiaPerfil

NASA Ìs X- 59 Chega à Nova Base de Operações de Voo

Este conteúdo foi publicado originalmente em 19 de novembro de 2025. NASA Ìs X- 59 A aeronave de pesquisa supersônica silenciosa fica fora do Hangar 4826 Na NASA Ìs Centro de Pesquisa de Voo Armstrong em Edwards, Califórnia, em novembro. 19, 2025. A aeronave chega à NASA Armstrong em outubro. 28, 2025, marcou a sua transição para operações de voo em apoio da missão quesst da NASA para coletar dados sobre voo.

TecnologiaPerfil

Artemis II CAA Pintura do logotipo Artemis

Este conteúdo foi publicado originalmente em 4 de dezembro de 2025. De esquerda, Sean McCrary e Katie Mortensen, técnicos de engenharia mecânica, pintam o logotipo da NASA no Sala Branca conectado ao braço de acesso da tripulação e lançador móvel dentro do edifício de montagem de veículos no Centro Espacial Kennedy da NASA na Flórida na quinta-feira, Dezembro. 4, 2025. O Quarto Branco é a área onde o astronauta da.

TecnologiaPerfil

NASA Último F- 15 s Chegar na NASA Armstrong

Este conteúdo foi publicado originalmente em 22 de dezembro de 2025. Pilotos da Guarda Nacional Aérea do Oregon entregam à NASA os mais novos F- 15 aeronaves da Guarda Nacional Aérea do Oregon 173 rd Fighter Wing no Kingsley Field para o Centro de Pesquisa de Voo da NASA, em Edwards, Califórnia, na segunda- feira, Dezembro. 22, 2025. Após completar seus vôos finais com a Força Aérea, as duas aeronaves começam seu.

TecnologiaPerfil

Administrador da NASA Jared Isaacman visita o KSC

Este conteúdo foi publicado originalmente em 13 de janeiro de 2026. Administrador da NASA Jared Isaacman inspeciona o nariz de seu F- Northrop 5 Aviões Tiger II antes de seu vôo no Centro Espacial Kennedy NASA. na Flórida na terça-feira, Jan. 13, 2026. Como o recém- nomeado 15 o administrador da agência, Isaacman criou um programa de viagem para reconhecer e recompensar os membros da força de trabalho para voar em.

TecnologiaPerfil

NASA Armstrong Gulfstream GV

Este conteúdo foi publicado originalmente em 13 de janeiro de 2026. Um avião branco está sentado em uma rampa de concreto. Em vista é um dos dois motores e uma das duas asas. A aeronave tem quatro conjuntos de rodas por baixo, seis janelas e uma cabine de três janelas. Uma listra vermelha e uma azul se estendem pelo ventre da aeronave.

TecnologiaPerfil

PC- 12 e T- 34 Aviões chegando à NASA Armstrong

Este conteúdo foi publicado originalmente em 11 de fevereiro de 2026. Troy Asher, diretor de operações de voo no Centro de Pesquisa de Voo da NASA Ìs Armstrong em Edwards, Califórnia, aperta a mão com Jeremy Johnson, um piloto do Centro de Pesquisas da NASA Ìs Glenn em Cleveland. Os dois estão em frente a um PC da NASA Pilatus- 12 aeronave, número de cauda 606, que chegou ao centro de fevereiro. 11, 2026. Este avião.

TecnologiaPerfil

Equipe de EspaçoX CCP- 12 Postar a Conferência de Notícias de lançamento

Este conteúdo foi publicado originalmente em 13 de fevereiro de 2026. Daniel Neuenschwander, diretor da Exploração Humana e Robótica, ESA (Agência Espacial Europeia) participa de uma conferência de notícias pós-lanço na agência Kennedy Space Center na Flórida na sexta-feira, fev. 13, 2026, após o lançamento do SpaceX Crew- 12 missão para a Estação Espacial Internacional. Os astronautas da NASA Jessica Meir e Jack.

Tecnologiahá 11 dias

446 o Defender das Forças de Segurança fornece suporte crítico para a defesa de drones no Barksdale

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma força chave da Reserva da Força Aérea é a capacidade de seus aviadores cidadãos trazer diversas habilidades de volta para suas unidades de origem; um valor que logo será realizado no 446 a ala de elevação aérea. Técnica. Sargento. Cody Ryan, um defensor das forças de segurança no 446 O Esquadrão das Forças de Segurança, está atualmente a servir uma.

TecnologiaPerfil

X-. 59 Prepara-se para testes de voo supersônicos

Este conteúdo foi publicado originalmente em 12 de maio de 2026. NASA Ìs X- 59 aeronaves de pesquisa supersônicas silenciosas voam perto do Centro de Pesquisa de Voo da NASA, em Edwards, Califórnia, na terça-feira, maio 12, 2026. A NASA continua expandindo o envelope de voo da aeronave para avaliar o seu desempenho em uma gama de condições de voo antes dos testes de voo em velocidades mais rápidas do que a.

Tecnologiahá 11 dias

O podcast do їBreaking Doctrine ї bate 100 episódios: Atrás das cenas com a equipe que começou o acesso à doutrina do Exército

Este conteúdo foi publicado originalmente em 15 de maio de 2026. FORT LEAVENWORTH, Kan. —Começou em 2020 com uma pergunta persistente e frustrante dentro dos EUA. Direção de Doutrina de Armas Combinadas do Exército: O que faz com que oficiais e suboficiais não desejam ler a doutrina? Hoje, como CADDs їBreaking Doctrine ї podcast celebra 100 episódios, os criadores diriam que a resposta é clara. Não lhes peça que o.

TecnologiaPerfil

AFRC- 2026 - 14575 - 01 _Nasa Armstrong Laminar Flow Scaled Wing Design Research em um F- 15 Jet

Este conteúdo foi publicado originalmente em 18 de maio de 2026. O Centro de Pesquisa de Voo Armstrong da NASA, em Edwards, Califórnia, está testando uma asa de modelo de escala projetada para melhorar o fluxo laminar, reduzindo o arrasto e reduzindo os custos de combustível para futuras aeronaves comerciais. O NASA-desenhado, 40 -inch O modelo de asa de fluxo laminar natural atenuado (CATNLF) está ligado à parte.

TecnologiaPerfil

Base Lunária: O primeiro posto da humanidade na superfície lunar (Trailer Oficial da NASA)

Este conteúdo foi publicado originalmente em 26 de maio de 2026. Estamos construindo uma Base Luana no Pólo Sul Lunar — um centro para a ciência, demonstrações tecnológicas e exploração sustentada. Começando com sistemas robóticos e evoluindo para operações humanas contínuas, o primeiro posto de avanzada da humanidade na Lua suportará novas descobertas e nos preparará para nossas primeiras missões tripuladas para.

TecnologiaPerfil

Prêmios de Experiência de Voo do Administrador

Este conteúdo foi publicado originalmente em 17 de junho de 2026. O empregado da NASA Matthew Kufner, certo, doou seu traje de voo antes de um voo de viagem a bordo de um dos administradores pessoais da NASA Jared Isaacman 5 aeronaves na quarta-feira, junho 17, 2026, no Centro de Lançamento e Aterragem da agência Kennedy Space Center na Flórida. Como parte do programa Administrators Flight Experience Award, o Kufner.

TecnologiaPerfil

Dia de Prémios de Experiência de Vôo do Administrador 2, LLF

Este conteúdo foi publicado originalmente em 18 de junho de 2026. Empregado da NASA Kuo-Chia їAlice ї Liu completa um vôo de viagem em um dos F- pessoal do Administrador da NASA Jared Isaacman 5 aviões no Centro de Lançamento e Aterragem da agência Kennedy Space Center na Flórida na quinta-feira, junho 18, 2026, como parte do programa Administrators Flight Experience Award. Liu, com outros premiados, se adequa.

TecnologiaPerfil

NASA F- 15 e F- 18 Subir acima de Washington para celebrar a América 250 o aniversário

Este conteúdo foi publicado originalmente em 4 de julho de 2026. O fotógrafo da NASA Jim Ross captura fotos quando voa acima de Washington no sábado, julho 4, 2026, em um F- 18 aeronave, como parte de um voo para celebrar a América 250 O aniversário. Este avião é do Centro de Pesquisa de Voo da NASA, em Edwards, Califórnia, e juntou- se a outros aviões da NASA para o sobrevoo. Um F- NASA 15 e T- 38 são vistos voando.

Tecnologiahá 12 dias

20 AF capacita aviadores, lança a equipe WIL de seu primeiro-da-uma espécie

Este conteúdo foi publicado originalmente em 19 de maio de 2026. E. F.E. WARREN AIR FORCE BASE, Wyo. -- Num movimento significativo para fortalecer suas forças, a 20ª Força Aérea lançou oficialmente a primeira equipe do seu tipo de combates de guerra, inovação e letalidade, em março 2026. Desenvolvido durante um período de um ano a partir da ideia de que as melhores soluções muitas vezes vêm daqueles mais próximos.

Imagem relacionada à notícia: O DeCA nomeia Dr. Padric Hall como diretor executivo do Grupo de TI
Tecnologiahá 12 dias

O DeCA nomeia Dr. Padric Hall como diretor executivo do Grupo de TI

Este conteúdo foi publicado originalmente em 2 de junho de 2026. Fort Lee, Va. — A Agência do Comissário de Defesa (DeCA) nomeou Dr. Padric Hall, um membro do Serviço Executivo Sênior, como seu novo diretor executivo e diretor de informação, a partir de Maio 31. Em seu novo papel, Hall liderará tecnologia de informação, cibersegurança, modernização digital e estratégia de dados para uma rede global de 235.

Tecnologiahá 12 dias

NAVFAC Southwest ganha o CONUS FEC Ano Fiscal 2025 Melhor Prêmio de Tipo

Este conteúdo foi publicado originalmente em 4 de junho de 2026. SAN DIEGO - Comando de Sistemas de Engenharia de Instalações Navales (NAVFAC)Comando RADM Jeffrey Kilianreconhecido NAVFAC Sudoeste como o melhor vencedor do prêmio do tipo para CONUS FEC e NAVFACHawaii como o melhor do tipo entre as OCONUS FECs como o ano fiscal 2025 Melhores premiados do tipo de vencedores de entre os melhores desempenhos de Comandos.

Tecnologiahá 12 dias

70 o ISRW celebra excelência, trabalho em equipe no banquete anual de prêmios

Este conteúdo foi publicado originalmente em 8 de junho de 2026. O 70 a Ala Inteligência, Vigilância e Reconhecimento honra os seus melhores artistas durante o 2025 Banquete de prêmios anuais, abril 29, 2026. Aviadores, civis e parceiros da missão foram celebrados pela sua inovação e excelência operacional avançando a missão global de inteligência da ala. EUA Aeronáutica Col. Charles Carter, 70 o comandante do ISRW.

Imagem relacionada à notícia: Líderes da empresa contratante do exército Gráfico do Caminho Adiante
Tecnologiahá 12 dias

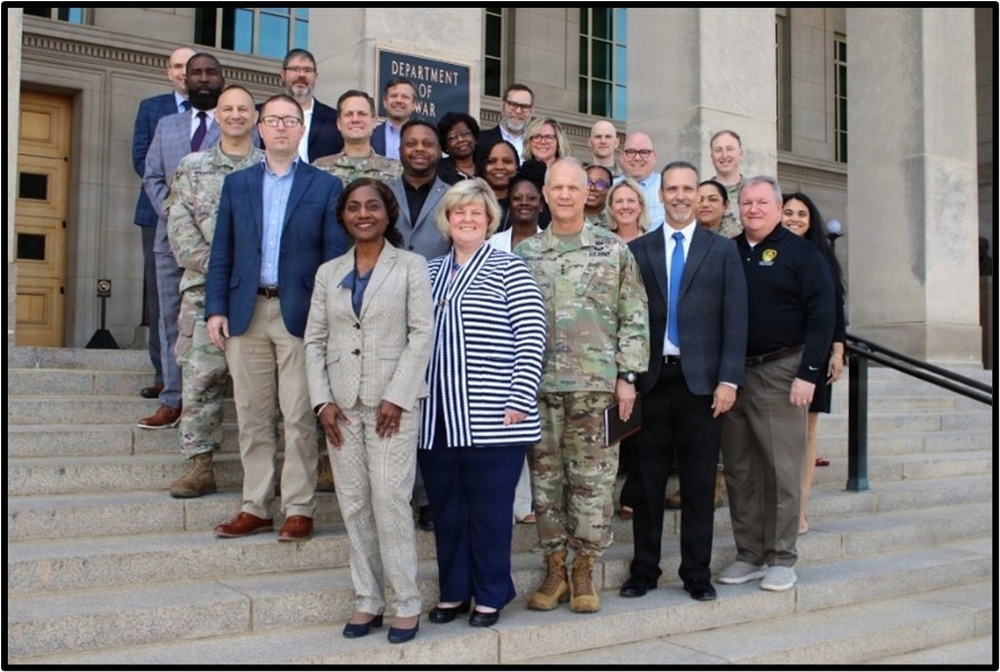
Líderes da empresa contratante do exército Gráfico do Caminho Adiante

Este conteúdo foi publicado originalmente em 8 de junho de 2026. por Maj. Morgan McCreary e Michael Stock O Secretário-Adjunto do Exército para Procures (DASA(P)) convocou seu Conselho Consultivo DASA(P) em abril 22 - 23, 2026, para um Cúpula de dois dias no Pentágono. A cúpula se focou na aceleração da integração da inteligência artificial (AI) e transformação da força de trabalho em toda a contratação do Exército.

Tecnologiahá 12 dias

A empresa de manutenção coloca em campo o futuro, desfaz o passado no AMEC

Este conteúdo foi publicado originalmente em 17 de junho de 2026. REDSTONE RSENAL, Ala. – Para manter o excesso de controle no campo de batalha moderno, o Exército está se preparando para colocar em campo a tecnologia da próxima geração a uma taxa sem precedentes - mas entregar novas artes é apenas metade da batalha. Na Conferência de Modernização e Equipamento do Exército Junho 8 - 11 no Quartel- Membro do Comando.

Imagem relacionada à notícia: ‘Não derreta a sua carteira! 5 dicas para lucrar com o tempo gasto com outros neste verão
Tecnologiahá 12 dias

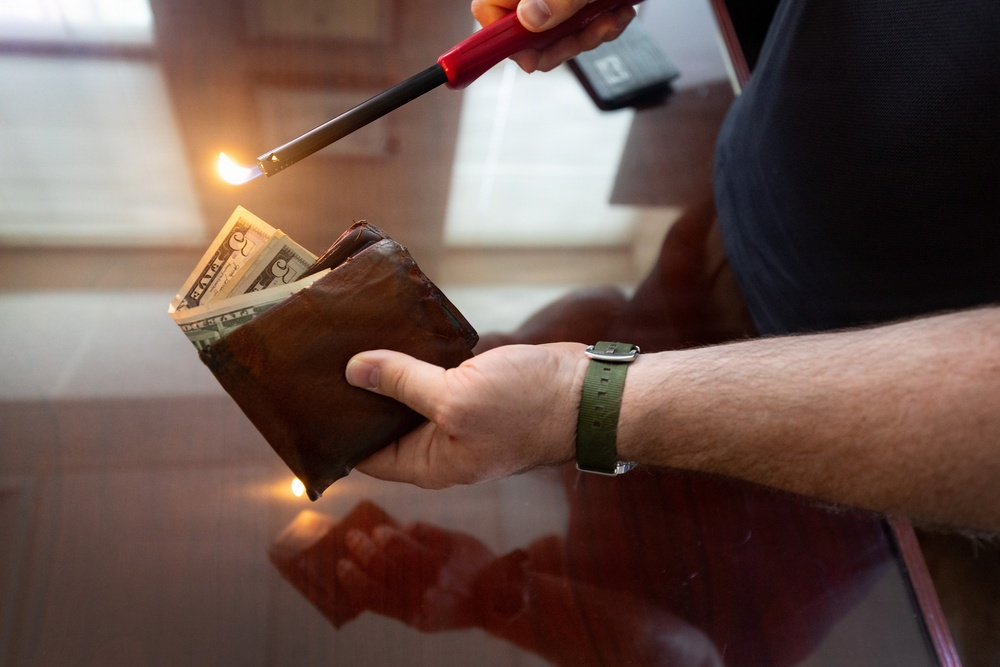
‘Não derreta a sua carteira! 5 dicas para lucrar com o tempo gasto com outros neste verão

Este conteúdo foi publicado originalmente em 22 de junho de 2026. FORT KNOX, Ky. — O verão deve ser a temporada de diversão, relaxamento e memórias fantásticas. Desde viagens na praia, férias e churrascos no quintal até aventuras familiares, e dias livres de escola – todas as atividades levam ao lugar que você deseja estar – relaxado e desfrutando de uma atmosfera relaxada. A recarrega da bateria não deve exigir que.

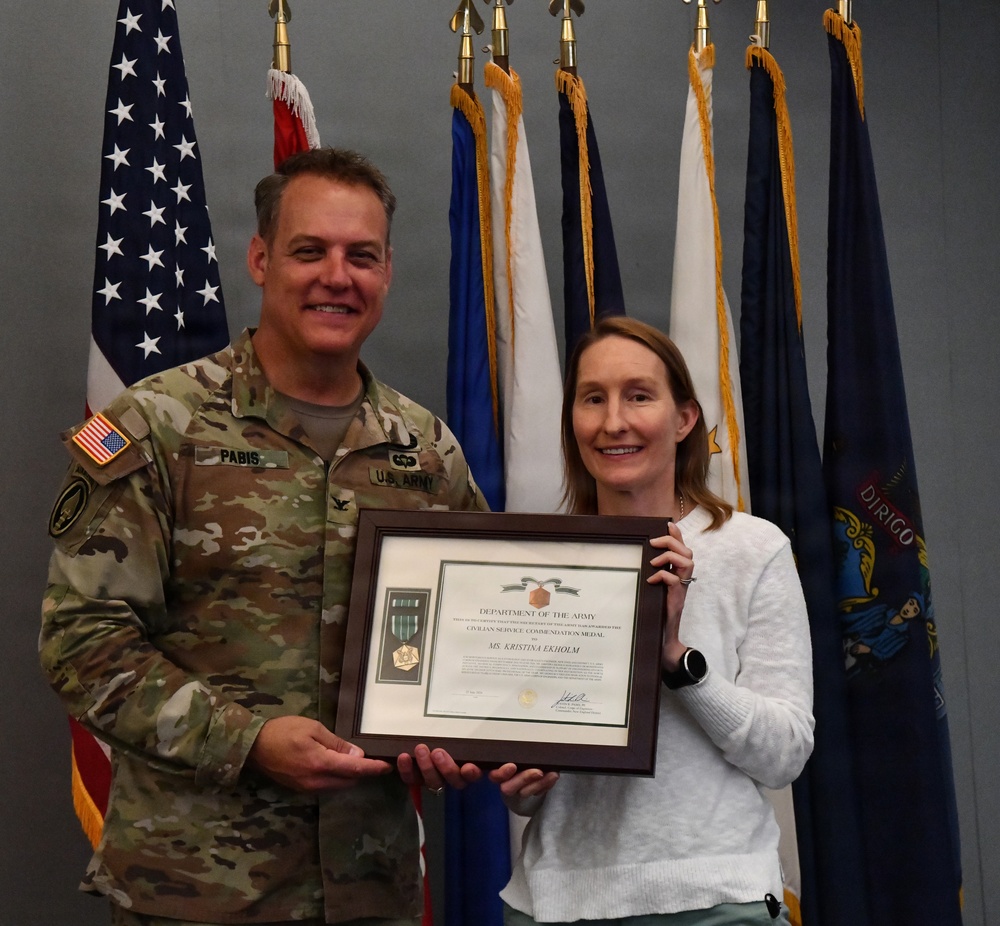
Imagem relacionada à notícia: Chefe de Hidrologia do Distrito de Nova Inglaterra homenageado com Medalha de Comendamento do Serviço Civil
Tecnologiahá 12 dias

Chefe de Hidrologia do Distrito de Nova Inglaterra homenageado com Medalha de Comendamento do Serviço Civil

Este conteúdo foi publicado originalmente em 26 de junho de 2026. CONCORD, Missa. — Kristina Ekholm, chefe da Seção Hidrológica, Hidráulica e Costeira na Divisão de Engenharia dos EUA. Corpo de Engenheiros do Exército, Distrito de Nova Inglaterra, recebeu a Medalha de Encomiamento de Serviço Civil. Col. Justin R. Pabis, comandante de distrito, apresentou a medalha ao Ekholm durante a cerimônia do Dia dos Fundadores.

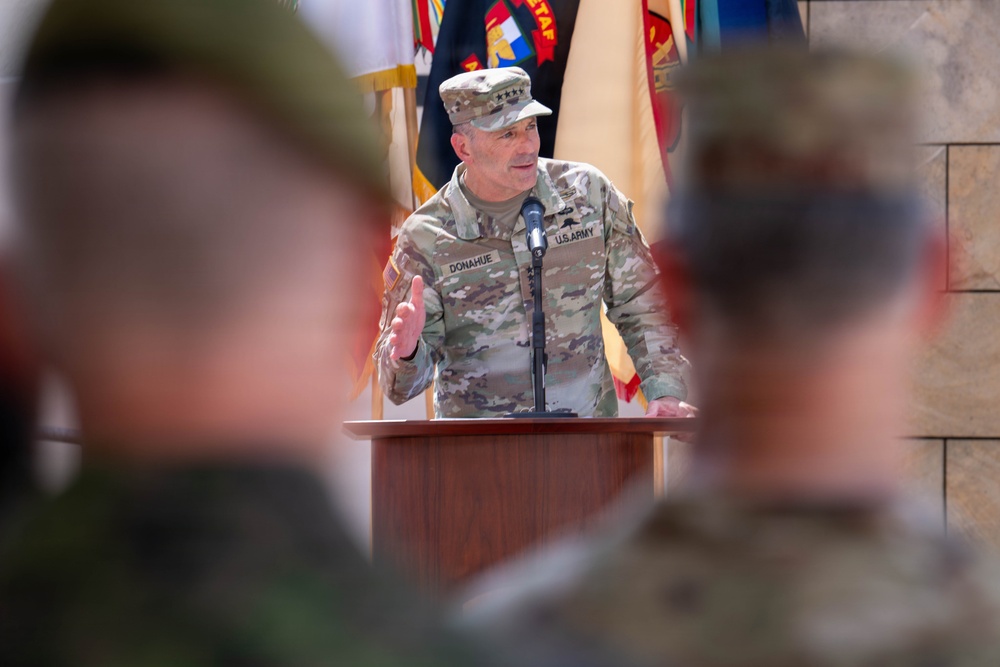
Imagem relacionada à notícia: O Comandante USAREUR-AF Relíquia o Comando
Tecnologiahá 12 dias

O Comandante USAREUR-AF Relíquia o Comando

Este conteúdo foi publicado originalmente em 1 de julho de 2026. Assista à cerimônia aqui. WIESBADEN, Alemanha — EUA Exército Europa e África honraram seu comandante saliente, Gen. Christopher Donahue, durante uma cerimónia de abandono do comando Julho 2 em Clay Kaserne em Wiesbaden, Alemanha. Donahue deixou o comando da organização para o Maj. Gên. Christopher Norrie, general adjunto da USAREUR-AF, que servirá como.

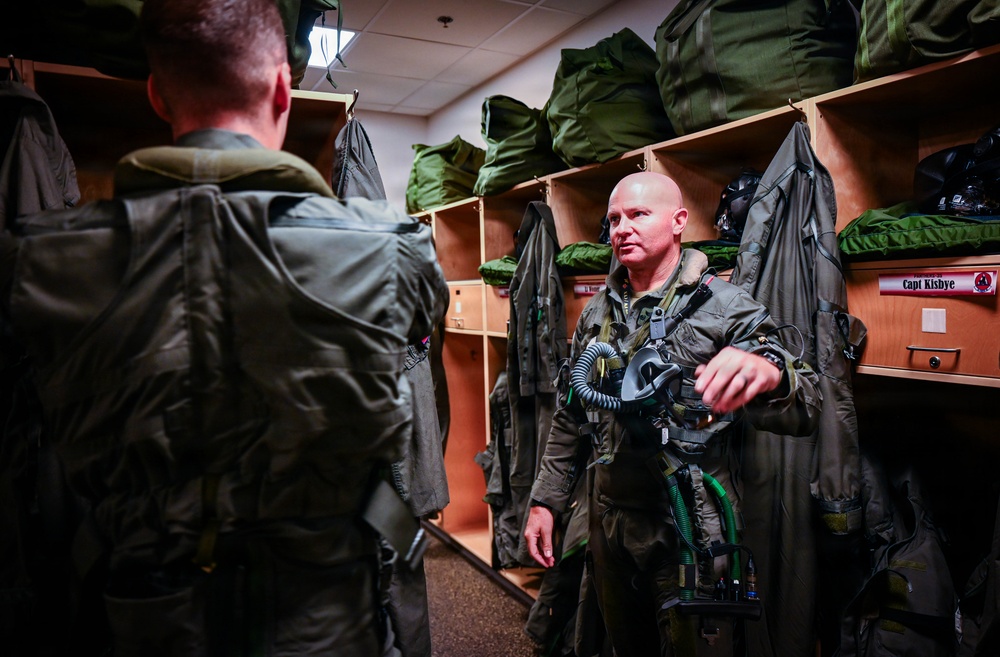
Imagem relacionada à notícia: Passando a Tocha: um vôo final do comandante cruza caminhos com o piloto estudante primeiro no F- 35
Tecnologiahá 12 dias

Passando a Tocha: um vôo final do comandante cruza caminhos com o piloto estudante primeiro no F- 35

Este conteúdo foi publicado originalmente em 17 de julho de 2026. A missão do 56 a ala de combate é treinar os maiores pilotos de caça do mundo e aviadores prontos para combater, liderando o caminho na moderna potência aérea para garantir as vitórias de amanhã. Para dois pilotos na Base da Força Aérea Luke, o mês de julho trouxe um momento histórico onde dois marcos de carreira diferentes cruzaram caminhos na mesma.

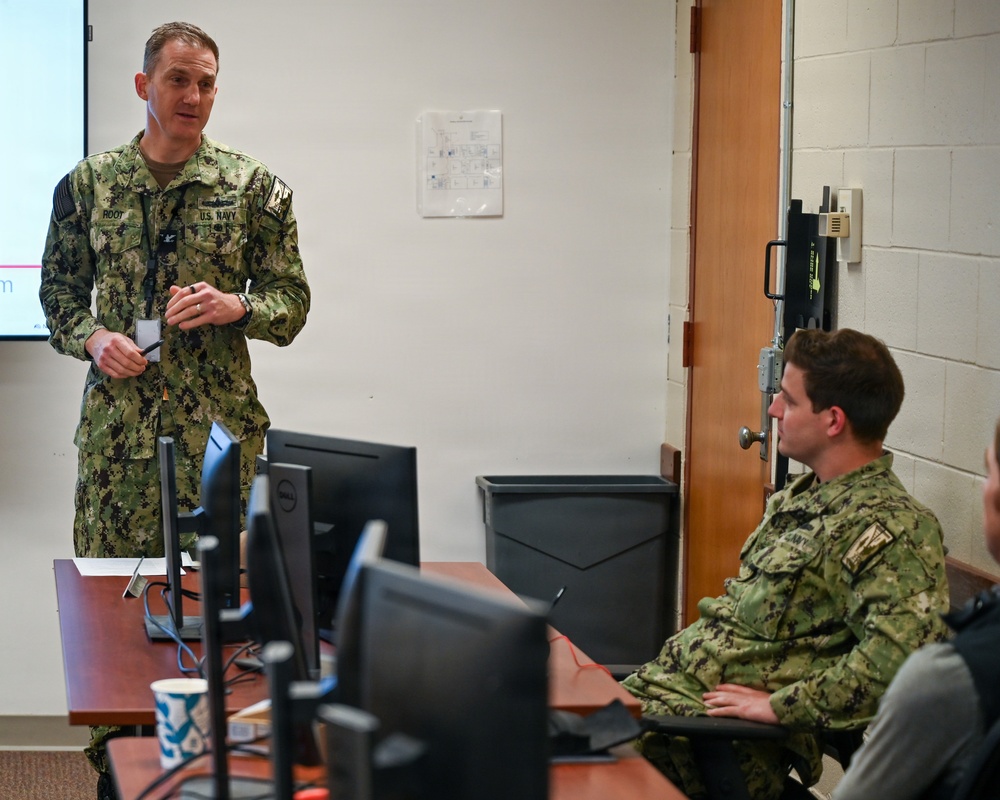
Imagem relacionada à notícia: Além da planilha: Como a equipe de base da SWSC está construindo soluções da frota
Tecnologiahá 12 dias

Além da planilha: Como a equipe de base da SWSC está construindo soluções da frota

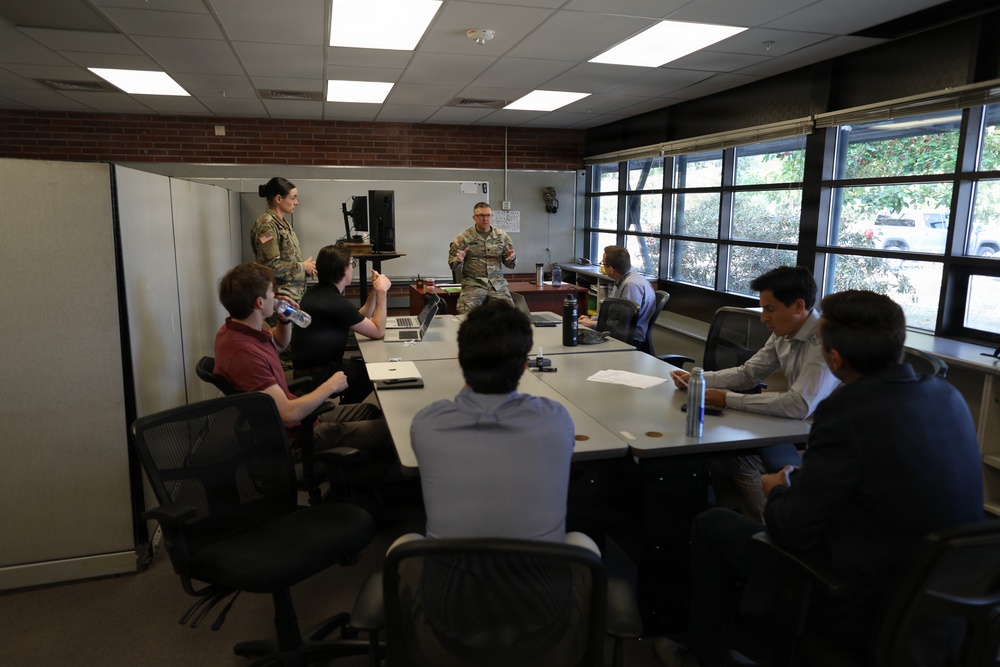
Este conteúdo foi publicado originalmente em 23 de julho de 2026. NAVAL STATION NEWPORT, R.I. – Há seis semanas, nenhum dos marinheiros se aglomerou no pequeno escritório sabia escrever software empresarial. O fundo de programação combinado deles equivale a algumas aulas iniciais tomadas anos atrás no ensino médio ou na faculdade. Hoje, o grupo de trabalho Integração da Inteligência Artificial no Comando Escolas de.

Imagem relacionada à notícia: Japão celebra o prêmio histórico Emmy ganha pelo 'Shogun'
Tecnologiahá 12 dias

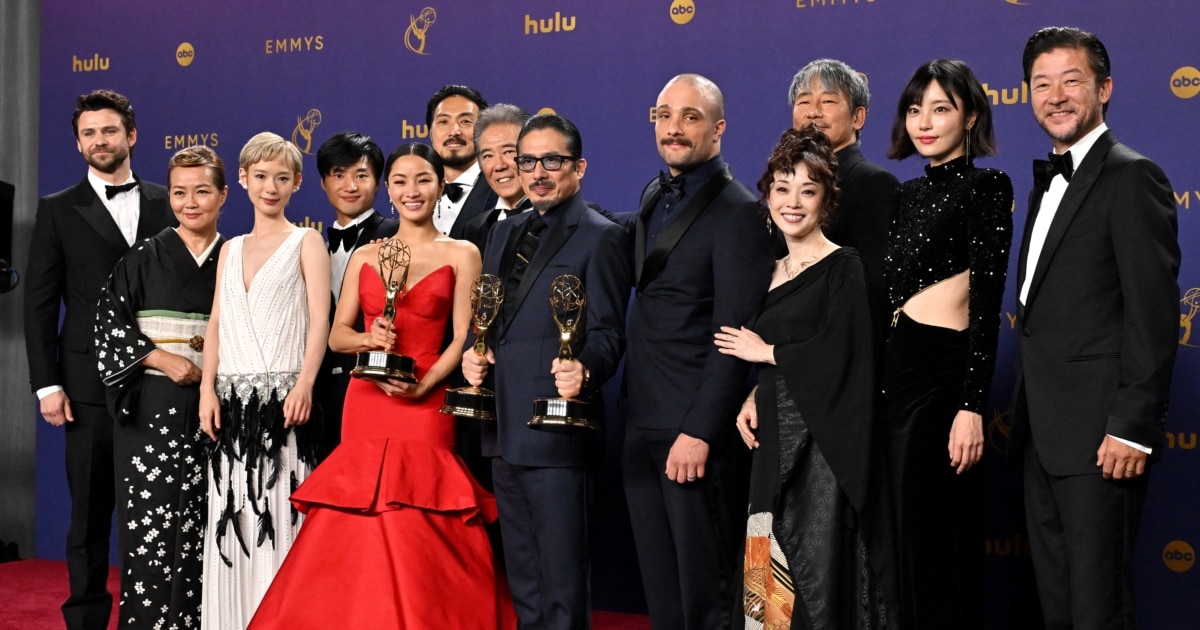
Japão celebra o prêmio histórico Emmy ganha pelo 'Shogun'

Este conteúdo foi publicado originalmente em 16 de setembro de 2024. O Japão está celebrando as vitórias recorde do Emmy Award da série de televisão americana Shogun. Muitos japoneses, no entanto, dizem que não assistiram à série. Shogun é uma ficção histórica que explora as dinastias em guerra do país no período feudal. Ele esmagou os registros de todos os tempos na cerimônia de prêmios de televisão no domingo em.

Tecnologiahá 12 dias

CECOM SEC participa do CI TIM

Este conteúdo foi publicado originalmente em 25 de fevereiro de 2025. Por Gay Pinder EUA O Comando de Comunicações-Electrônicas do Exército participou da Reunião de Intercâmbio Técnico de Infraestrutura Convergida realizada em janeiro. 29 e 30, 2025, em Fort Eisenhower, Geórgia. Alojado pelo Comando de Inteligência e Segurança G 7 O CI TIM abordou lacunas de capacidade, limitações, requisitos de inteligência e.

Imagem relacionada à notícia: Integração através de operações, I Corps treina soldados no sistema de registro do ATIS
Tecnologiahá 12 dias

Integração através de operações, I Corps treina soldados no sistema de registro do ATIS

Este conteúdo foi publicado originalmente em 7 de agosto de 2026. CONJOCTE LEWIS-MCCHORD, Wash. – Soldados de toda a América O Primeiro Corpo se reuniu para aprender a usar o mais novo sistema de gestão de treinamento do Exército, o Sistema de Informação de Treinamento do Exército. Engenheiros de software do ATIS e Vantage aumentaram na Base Conjunta Lewis- McChord para ensinar, treinar e mentorar líderes de nível.

Tecnologiahá 12 dias

O pessoal de aquisição recebe atualização sobre os esforços de transformação da Força Aérea

Este conteúdo foi publicado originalmente em 13 de agosto de 2026. William Bailey, executando as funções do secretário assistente da Força Aérea para aquisição, tecnologia e logística, recentemente hospedou um show rodoviário na Base da Força Aérea Kirtland, Novo México, para o pessoal do Centro de Armas Nucleares da Força Aérea para discutir os esforços de transformação de aquisição em curso da Força Aérea. Em.

Tecnologiahá 12 dias

América lhe dá suporte: Caça ao Tesouro online faz triplo dever

Este conteúdo foi publicado originalmente em 3 de julho de 2025. Um grupo sem fins lucrativos está usando uma caça ao tesouro para que as pessoas se interessem em ajudar as famílias militares..Esperamos que caçadores de tesouros, indivíduos e corporações doem generosamente para o fundo de bolsas de estudos para as famílias de nossos corajosos homens e mulheres de uniforme que protegem nossas liberdades todos os.

Imagem relacionada à notícia: 2025: O ano em que decidiremos o futuro da internet
Tecnologiahá 12 dias

2025: O ano em que decidiremos o futuro da internet

Este conteúdo foi publicado originalmente em 8 de janeiro de 2025. A IA é o futuro da internet? Ilustração gerada por AI gerada pelo Muhammed Bello Buhari. Usado com permissão. Hoje, se você postar um vídeo em uma plataforma de mídia social, você pode estar confiante de que ele será visto por pessoas em todo o mundo em segundos. Se você está em uma aldeia remota na Indonésia, nas vibrantes ruas de São Paulo, Brasil.

Imagem relacionada à notícia: Perguntas e respostas: Conheça Shakuntala Marndi, ativista em língua Santali e Wikimedian
Tecnologiahá 12 dias

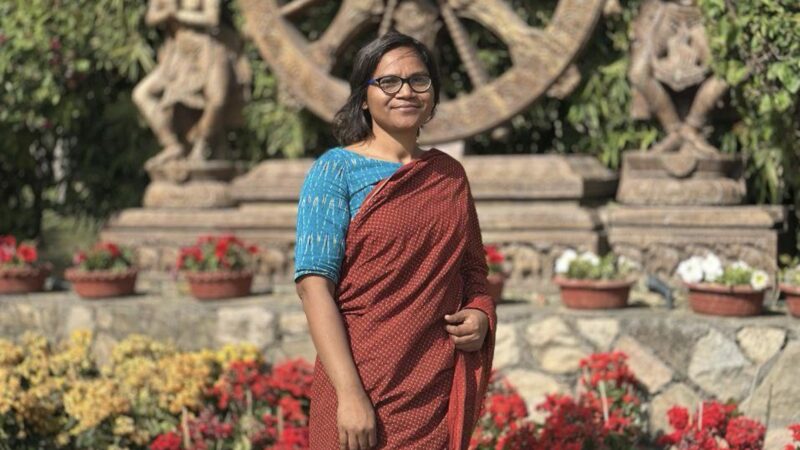
Perguntas e respostas: Conheça Shakuntala Marndi, ativista em língua Santali e Wikimedian

Este conteúdo foi publicado originalmente em 28 de março de 2025. Imagem via Shakuntala Marndi. Usado com permissão. Esta série destaca as viagens pessoais de ativistas de línguas que também são Wikimedians, explorando como eles preservam, promovem e revitalizam seus idiomas através de projetos Wikimedia e ferramentas digitais para suportar seus objetivos mais amplos. Neste artigo, Amrit Sufi entrevista Shakuntala.

Imagem relacionada à notícia: Proteger pessoas LGBTQ+ em Gana: Entrevista com Joskine Atsuvia, ativista de direitos humanos
Tecnologiahá 12 dias

Proteger pessoas LGBTQ+ em Gana: Entrevista com Joskine Atsuvia, ativista de direitos humanos

Este conteúdo foi publicado originalmente em 28 de julho de 2025. Foto de Solomon Atsuvia. Foto de Solomon Atsuvia, usada com permissão de legisladores da Gana estão renovando esforços para passar a Lei dos Direitos Sexuais e dos Valores da Família, 2024, uma lei controversa, anti- LGBTQ+ que criminaliza a promoção de atividades LGBTQ+ e dissolve todas as organizações bichas do país. A lei, que foi introduzida pela.

Imagem relacionada à notícia: A ‘Próxima Ì grande coisa? A nova plataforma social da Turquia enfrenta escrutínio sobre a etiqueta ‘doméstica
Tecnologiahá 12 dias

A ‘Próxima Ì grande coisa? A nova plataforma social da Turquia enfrenta escrutínio sobre a etiqueta ‘doméstica

Este conteúdo foi publicado originalmente em 1 de agosto de 2025. Imagem por Arzu Geybullayeva, criada usando o Canva Pro. No seu lançamento recente, Next Sosyal foi considerado o primeiro aplicativo de mídia social do país. Oferecendo aos usuários uma nova geração de mídia social livre de anúncios e assédio. Foi apresentado antes do TEKNOFEST anual deste ano, um evento de tecnologia e defesa na Turquia. No entanto.

Imagem relacionada à notícia: A prisão digital do Iran foi construída com a ajuda dos russos
Tecnologiahá 12 dias

A prisão digital do Iran foi construída com a ajuda dos russos

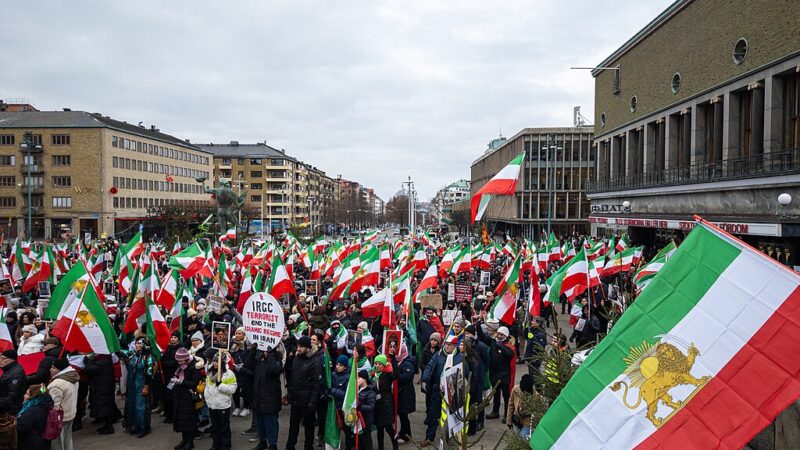
Este conteúdo foi publicado originalmente em 27 de fevereiro de 2026. Protesta em Gotemburgo, Suécia em 25 Janeiro 2026 contra a República Islâmica. Notícias Cannofonix. CC BY 4.0 Protestos do Irã de Dezembro 2025 em janeiro 2026, o mais longo histórico do país de desligamentos da internet, mostraram ao mundo como os países autoritários estão preparados para impor o seu próprio conceito de soberania digital.. De.

Imagem relacionada à notícia: Indonésia e a política de governança de plataformas
Tecnologiahá 12 dias

Indonésia e a política de governança de plataformas

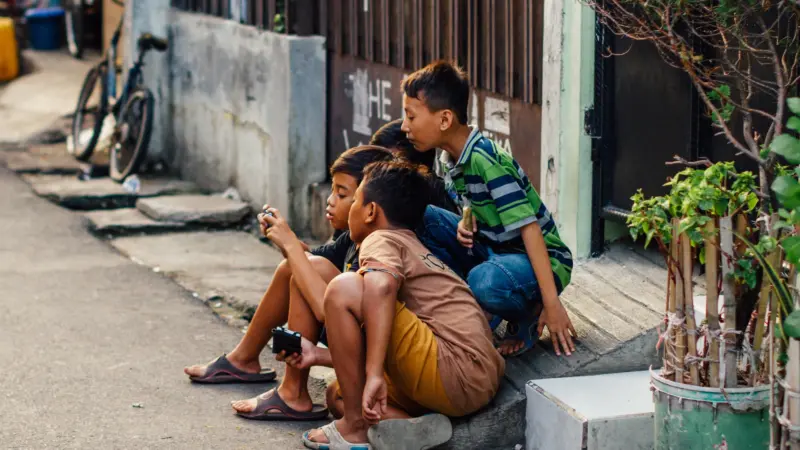
Este conteúdo foi publicado originalmente em 17 de abril de 2026. Quatro rapazes se aglomeram em torno de um telefone móvel em Jakarta, Indonésia. Imagem do Flickr. Licença CC BY-NC-ND 2.0. O Ministro da Comunicação e dos Assuntos Digitais, Meutya Hafid, junto com vários funcionários de agências governamentais, realizou uma inspeção do escritório da empresa de tecnologia MetaÏs no sul de Jakarta no início de março.

Tecnologiahá 12 dias

CVE-2026-5598: Vilância do canal de sincronização na Legião do Castelo Bouncy Inc

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Vilância do canal de sincronização na Legião do Castelo Bouncy Inc. Core BC- JAVA em todos (módulos principais). Esta vulnerabilidade está associada aos arquivos de programa FrodoEngine.Java. Esta questão afeta o BC- JAVA: from 1.71 antes 1.80.2, a partir de 1.81 antes 1.81.1, a partir de 1.82 antes 1.84.

Tecnologiahá 12 dias

CVE-2026-4682: Alguns dispositivos HP DeskJet All in One podem ser vulneráveis à execução…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Alguns dispositivos HP DeskJet All in One podem ser vulneráveis à execução remota de código causada por um sobrecarga de buffer quando pedidos de digitalização de Serviços Web para Dispositivos (WSD) especialmente criados são indevidamente validados e tratados pelo MFP. WSD Scan é um protocolo de digitalização de rede baseado no Windows do Microsoft.

Tecnologiahá 12 dias

CVE-2026-32631: Git for Windows é a porta do Windows do Git

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Git for Windows é a porta do Windows do Git. versões anteriores 2.53.0. janelas. 3 não tenha proteção que impeça os atacantes de obter o hash NTLM de um usuário. O hash NTLM pode ser obtido enganando os usuários para clonar um repositório malicioso, ou verificando um ramo malicioso, que acessa um servidor controlado pelo atacante. Por padrão, a.

Tecnologiahá 12 dias

CVE-2026-40918: Uma falha foi encontrada no GIMP

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Uma falha foi encontrada no GIMP. O processamento de um arquivo de imagem PVR especialmente criado com grandes dimensões pode levar a uma negação de serviço (DoS). Isto ocorre devido a um sobrecarga de buffer baseado em pilha e a uma leitura fora de limites no carregador de imagem PVR, causando o crash do aplicativo. Os sistemas que processam arquivos.

Tecnologiahá 12 dias

CVE-2026-40176: Composer é um gerenciador de dependências para o PHP

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Composer é um gerenciador de dependências para o PHP. Versão 1.0 através 2.2.26 e 2.3 através 2.9.5 conter uma vulnerabilidade de injeção de comandos na Perforce::generateP 4 Método Command(), que constrói comandos shell interpolando os parâmetros de conexão Perforce fornecidos pelo usuário (porta, usuário, cliente) sem que a fuga seja adequada. Um.

Tecnologiahá 12 dias

CVE-2026-41035: Em rsync 3.0.1 através 3.4.1, receive_xattr depende de um valor de comprimento…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. Em rsync 3.0.1 através 3.4.1, receive_xattr depende de um valor de comprimento não confiado durante uma chamada qsort, levando a um receptor a usar- depois- livre. A vítima deve executar rsync com - X (aka -- xattrs). No Linux, muitas configurações comuns (mas não todas) são vulneráveis. As plataformas não- Linux são mais vulneráveis.

Tecnologiahá 12 dias

CVE-2026-40459: PAC 4 J é vulnerável à injeção LDAP em múltiplos métodos

Este conteúdo foi publicado originalmente em 17 de abril de 2026. PAC 4 J é vulnerável à injeção LDAP em múltiplos métodos. Um atacante remoto de baixas privilégios pode injetar a sintaxe LDAP criada em parâmetros de pesquisa baseados em ID, potencialmente resultando em consultas LDAP não autorizadas e operações arbitrárias de diretório. Este problema foi corrigido no PAC 4 versões J 4.5.10, 5.7.10 e 6.4.1

Tecnologiahá 12 dias

CVE-2026-32107: o xrdp é um servidor RDP de código aberto

Este conteúdo foi publicado originalmente em 17 de abril de 2026. o xrdp é um servidor RDP de código aberto. Em versões através 0.10.5, o componente de execução da sessão não lide com um erro devidamente durante o processo de drop de privilégios. Esta gestão de privilégios inadequada pode permitir que um atacante local autêntico escale os privilégios para enraizar e executar código arbitrário no sistema. Um exploit.

Tecnologiahá 12 dias

CVE-2026-40284: O WeGIA é um gerente web para instituições de caridade

Este conteúdo foi publicado originalmente em 17 de abril de 2026. O WeGIA é um gerente web para instituições de caridade. Em versões anteriores ao 3.6.10, uma vulnerabilidade de scripts de sites cruzados armazenados (XSS) permite que um usuário autentificado injete JavaScript malicioso através do campo "Destinatário". A carga útil é armazenada e executada posteriormente ao visualizar a página de expedição.

Tecnologiahá 12 dias

CVE-2026-40333: libgphoto 2 é uma biblioteca de acesso e controle da câmera

Este conteúdo foi publicado originalmente em 18 de abril de 2026. libgphoto 2 é uma biblioteca de acesso e controle da câmera. Em versões até e incluindo 2.5.33, duas funções em calibre/ptp 2 /ptp-pack.c aceita um ponteiro de dados, mas nenhum parâmetro de comprimento, realizando leituras sem limites. Os seus chamadores no ptp_unpack_EOS_events() têm disponível o tamanho x, mas nunca passam, deixando ambas as.

Tecnologiahá 12 dias

CVE-2026-40490: A biblioteca AsyncHttpClient (AHC) permite que aplicativos Java executem…

Este conteúdo foi publicado originalmente em 18 de abril de 2026. A biblioteca AsyncHttpClient (AHC) permite que aplicativos Java executem facilmente pedidos HTTP e processem assíncronos as respostas HTTP. Quando o redirecionamento seguinte está ativado (followRedirect(true)), versões do AsyncHttpClient antes do 3.0.9 e 2.14.5 encaminhar cabeçalhos de autorização e autorização de proxy junto com credenciais do Realm.

Tecnologiahá 12 dias

CVE-2026-40491: O gdown é um downloadador público de arquivos/pastas do Google Drive

Este conteúdo foi publicado originalmente em 18 de abril de 2026. O gdown é um downloadador público de arquivos/pastas do Google Drive. versões anteriores 5.2.2 são vulneráveis a um ataque Traversal no âmbito da funcionalidade extractall. Ao extrair um arquivo ZIP ou TAR maliciosamente criado, a biblioteca não consegue desinfectar ou validar os nomes de arquivos dos membros do arquivo. Isto permite que os arquivos.

Tecnologiahá 12 dias

CVE-2026-6571: Uma fraqueza foi identificada no Kodcloud KodExplorer até 4.52

Este conteúdo foi publicado originalmente em 19 de abril de 2026. Uma fraqueza foi identificada no Kodcloud KodExplorer até 4.52. Afetado por esta vulnerabilidade é a função de papelGrupoAção do arquivo /app/controller/systemRole.class.php. Executar uma manipulação do argumento group_role pode levar a um bypass de autorização. O ataque pode ser lançado remotamente. A exploração foi disponibilizada ao público e pode.

Tecnologiahá 12 dias

CVE-2026-6648: Uma vulnerabilidade foi encontrada no Qibo CMS 1.0

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade foi encontrada no Qibo CMS 1.0. Afetado por esta vulnerabilidade é uma funcionalidade desconhecida do módulo de mensagens internas do componente. Realizando uma manipulação resulta em roteiros cruzados do site. O ataque pode ser iniciado remotamente. A exploração foi tornada pública e pode ser usada. O fornecedor foi contatado cedo.

Tecnologiahá 12 dias

CVE-2026-25525: O Suporte a longo prazo (LTS) do Magento é um projeto não oficial…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. O Suporte a longo prazo (LTS) do Magento é um projeto não oficial, dirigido pela comunidade, que oferece uma alternativa à plataforma de comércio eletrónico da Magento Community Edition com um alto nível de compatibilidade para trás. Antes da versão 20.17.0, o módulo de fluxo de dados no OpenMage LTS usa um filtro de lista negra fraco (`str_.

Tecnologiahá 12 dias

CVE-2026-5478: O plugin Everest Forms para WordPress é vulnerável a Leitura e Supressão de…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. O plugin Everest Forms para WordPress é vulnerável a Leitura e Supressão de Arquivos Arbitraria em todas as versões até, e incluindo, 3.4.4. Isto se deve ao plug- in que confiou os dados de velhos_files controlados pelo atacante a partir de submissões de formulários públicos como estado de upload legítimo do lado do servidor, e converter URLs.

Tecnologiahá 12 dias

CVE-2026-41285: Em OpenBSD através 7.8, os daemons slaacd e rad têm um loop infinito quando…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Em OpenBSD através 7.8, os daemons slaacd e rad têm um loop infinito quando recebem um ICMPv criado 6 Opção de Descoberta do Vizinho (ND) (em cima de uma rede local) com comprimento zero, por causa de um "nd_opt_len * 8 - 2 " expressão sem verificação anterior para se o nd_ opt_ len é zero.

Tecnologiahá 12 dias

CVE-2026-6058: ** DESAPOYADO QUANDO ASSINOU ** Uma vulnerabilidade de codificação ou fuga…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. ** DESAPOYADO QUANDO ASSINOU ** Uma vulnerabilidade de codificação ou fuga inadequada no programa CGI do Zyxel WRE 6505 v 2 versão de firmware V 1.00 (ABDV. 3 ) C 0 poderá permitir que um atacante adjacente no WLAN cause uma condição de negação de serviço (DoS) na interface de gerenciamento da web, convencendo um administrador autenticado a visitar a.

Tecnologiahá 12 dias

CVE-2026-31014: Softwares de Dovestones A.D.

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Softwares de Dovestones A.D. Atualizar < 4.0.0.5 é vulnerável ao Forjamento de solicitação de site cruzado (CSRF). O endpoint afetado processa pedidos que mudam de estado sem exigir um token CSRF ou proteção equivalente. O objetivo aceita pedidos do aplicativo/x- www- form- urlencoded, e um pedido originalmente baseado em POST pode ser convertido para.

Tecnologiahá 12 dias

CVE-2026-40574: OAuth 2 Proxy é um proxy inverso que fornece autenticação usando OAuth 2…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. OAuth 2 Proxy é um proxy inverso que fornece autenticação usando OAuth 2 provedores. Antes de 7.15.2, existe um bypass de autorização em OAuth 2 Proxy como parte da opção de aplicação do domínio de email_ domain. Um atacante pode ser capaz de autenticar com uma reivindicação de e- mail como atacante@ [email protected] e satisfazer uma verificação.

Tecnologiahá 12 dias

CVE-2026-40613: Coturn é uma implementação livre de código aberto do servidor TURN e STUN

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Coturn é uma implementação livre de código aberto do servidor TURN e STUN. Antes de 4.10.0, o atributo STUN/TURN analisando funções em coturno executar ponteiros não seguros de moldes de uint 8 _t * para a entrada 16 _t * sem verificações de alinhamento. Ao processar uma mensagem STUN criada com limites de atributos alinhados ímpares, isso resulta em.

Tecnologiahá 12 dias

CVE-2026-40903: Goshs é um Servidor SimpleHTTP escrito em Go

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Goshs é um Servidor SimpleHTTP escrito em Go. Antes de 2.0.0 -Beta. 6, Deus tem uma vulnerabilidade ArtiPACKED. O ArtiPACKED pode levar a fuga do GITHUB_ TOKEN através de artefatos de fluxo de trabalho, mesmo que o símbolo não esteja presente no código fonte do repositório. Esta vulnerabilidade está fixada em 2.0.0 -Beta. 6.

Tecnologiahá 12 dias

CVE-2026-34279: Vulnerabilidade no produto Oracle Enterprise Manager Base Platform do Oracle…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto Oracle Enterprise Manager Base Platform do Oracle Enterprise Manager (componente: Gerenciamento de eventos). As versões suportadas que são afetadas são 13.5 e 24.1. A vulnerabilidade facilmente explorável permite que atacante privilegiado com acesso à rede via HTTP comprometa a plataforma base do Oracle Enterprise Manager.

Tecnologiahá 12 dias

CVE-2026-34320: Vulnerabilidade no Oracle Financial Services Produto de rastreamento do cliente…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no Oracle Financial Services Produto de rastreamento do cliente de Aplicações de Oracle Financial Services (componente: Interface do usuário). A versão suportada que é afetada é 8.1.2.8.0. A vulnerabilidade facilmente explorável permite que o atacante não autêntico com acesso à rede via HTTP comprometa a triagem do cliente dos serviços.

Tecnologiahá 12 dias

CVE-2026-6796: Uma vulnerabilidade foi determinada no Sanluan PublicCMS até 6.202506.d

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Uma vulnerabilidade foi determinada no Sanluan PublicCMS até 6.202506.d. Afetado é o login de função do núcleo/src/main/java/com/publiccms/controller/admin/LoginAdminController.java do componente Manejador de Login Falhado. Esta manipulação do erro do argumentoPassword causa armazenamento de texto claro em um arquivo ou no disco. É possível iniciar o.

Tecnologiahá 12 dias

CVE-2026-41062: WWBN AVideo é uma plataforma de vídeo de código aberto

Este conteúdo foi publicado originalmente em 21 de abril de 2026. WWBN AVideo é uma plataforma de vídeo de código aberto. Em versões 29.0 e abaixo, a correção transversal da pasta introduzida no commit 2375 eb 5 e 0 para `objetos/aVideoEncoderReceiveImage.json.php`, somente verifica o componente de caminho URL (via `parse_url($url, PHP_URL_ PATH)`) para `..' seqüências. No entanto, a função a jusante.

Tecnologiahá 12 dias

CVE-2026-31433: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ksmbd: corrigir o…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ksmbd: corrigir o OOB potencial em get_file_all_info() para pedidos compostos Quando um pedido composto consiste em QUERY_DIRECTORY + QUERY_INFO (FILE_ALL_INFORMATION) e o primeiro comando consome quase todo o max_trans_size, get_file_all_info() chamaria cegamente smbConvertToUTF 16 () com.

Tecnologiahá 12 dias

CVE-2026-6235: O plug-in Sendmachine for WordPress para WordPress é vulnerável ao bypass de…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O plug-in Sendmachine for WordPress para WordPress é vulnerável ao bypass de autorização através da função 'manage_admin_requests' em todas as versões até, e incluindo, 1.0.20. Isto é devido ao plug- in não verificar corretamente que um usuário está autorizado a executar uma ação. Isto torna possível que os atacantes não autênticos sobrescrevam a.

Tecnologiahá 12 dias

CVE-2026-31438: No kernel Linux, a seguinte vulnerabilidade foi resolvida: netfs: Corrigir o…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: netfs: Corrigir o BUG do kernel no netfs_limit_iter() para os iteradores ITER_KVEC Quando um processo falha e o kernel escreve um dump do núcleo para um 9 P filesystem, __kernel_write() cria um iterador ITER_ KVEC. Este iterador atinge netfs_limit_iter() via netfs_unbuffered_write(), que só.

Tecnologiahá 12 dias

CVE-2026-31467: No kernel Linux, a seguinte vulnerabilidade foi resolvida: erofs: adicionar…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: erofs: adicione GFP_ NOIO na conclusão biológica se necessário O caminho de conclusão biológica no contexto de processo (por exemplo, dm- verity) irá chamar diretamente para a descompressão em vez de ativar outro contexto de workqueue para latências mínimas de agendamento, que podem então.

Tecnologiahá 12 dias

CVE-2026-31496: No kernel Linux, a seguinte vulnerabilidade foi resolvida: netfilter…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: netfilter: nf_conntrack_ expect: skip expectativas em outras netns via proc Skip expectativas que não residem nesta netns. Semelhante ao e 77 e 6 ff 502 ea ("netfilter: conntrack: não descarregue os itens de conntrack de outras netns via proc").

Tecnologiahá 12 dias

CVE-2026-31525: No kernel Linux, a seguinte vulnerabilidade foi resolvida: bpf: Corrigir o…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: bpf: Corrigir o comportamento indefinido no sdiv/smod do intérprete para INT_MIN O intérprete BPF assinado 32 -bit division e módulo manipuladores usam a macro do kernel abs() em s 32 Operandos. A documentação de macro abs() (include/linux/math.h) explicitamente indica que o resultado não está.

Tecnologiahá 12 dias

CVE-2026-32885: O DDEV é uma ferramenta de código aberto para executar ambientes locais de…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O DDEV é uma ferramenta de código aberto para executar ambientes locais de desenvolvimento web para PHP e Node.js. versões anteriores 1.25.2 ter extração não saneada nas funções `Untar()' e `Unzip()' em `pkg/archive/archive.go'. Descarregar e extrair arquivos de fontes remotas sem validação do caminho. Versão 1.25.2 - O problema é corrigido.

Tecnologiahá 12 dias

CVE-2026-35366: O utilitário printenv em uutils coreutils não mostra variáveis de ambiente…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O utilitário printenv em uutils coreutils não mostra variáveis de ambiente contendo UTF- inválido 8 seqüências de bytes. Enquanto POSIX permite bytes arbitrários em strings de ambiente, a implementação de uutils ignora silenciosamente estas entradas em vez de imprimir os bytes brutos. Esta vulnerabilidade permite que variáveis de ambiente maliciosas.

Tecnologiahá 12 dias

CVE-2026-41469: Beghelli Sicuro 24 SicuroWeb não aplica uma Política de Segurança de Conteúdo…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Beghelli Sicuro 24 SicuroWeb não aplica uma Política de Segurança de Conteúdo, permitindo carregar sem restrições recursos externos JavaScript de origens controladas pelo atacante. Quando encadenado com a injeção de modelo e a caixa de areia escapam vulnerabilidades presentes no mesmo aplicativo, a ausência de CSP remove a restrição forçada pelo.

Tecnologiahá 12 dias

CVE-2026-41455: WeKan antes 8.35 contém uma vulnerabilidade de falsificação de solicitação do…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. WeKan antes 8.35 contém uma vulnerabilidade de falsificação de solicitação do lado do servidor no gerenciamento de URLs de integração do webhook onde o campo de esquema de URL aceita qualquer string sem restrição de protocolo ou validação de destino. Os atacantes que podem criar ou modificar integrações podem definir URLs do webhook para endereços.

Tecnologiahá 12 dias

CVE-2026-3844: O plug-in Breeze Cache para WordPress é vulnerável a carregamentos arbitrários…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. O plug-in Breeze Cache para WordPress é vulnerável a carregamentos arbitrários de arquivos devido à validação do tipo de arquivo faltando na função 'fetch_gravatar_from_remote' em todas as versões até, e incluindo, 2.4.4. Isto torna possível que os atacantes não autênticos encaixem arquivos arbitrários no servidor do site afetado, o que pode tornar.

Tecnologiahá 12 dias

CVE-2026-41173: O pacote AWS X-Ray Remote Sampler fornece um sampler que pode obter…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. O pacote AWS X-Ray Remote Sampler fornece um sampler que pode obter configurações de amostragem a partir do AWS X-Ray. Antes de 0.1.0 - Alfa. 8, OpenTelemetry.Sampler.AWS lê corpos de resposta HTTP não limitados a partir de um objetivo de amostragem remota AWS X-Ray configurado para a memória. AWSXRaySamplerClient.DoRequestAsync chamado.

Tecnologiahá 12 dias

CVE-2026-6940: radare 2 antes de 6.1.4 contém uma vulnerabilidade transversal de caminho na…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. radare 2 antes de 6.1.4 contém uma vulnerabilidade transversal de caminho na exclusão do projeto que permite que os atacantes locais excluam recursivamente diretórios arbitrários fornecendo caminhos absolutos que escapam do diretório root dos projetos dir. projects configurado. Os atacantes podem criar caminhos absolutos para projetar arquivos de.

Tecnologiahá 12 dias

CVE-2026-41348: OpenClaw antes 2026.3.31 contém uma vulnerabilidade de contornação de…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. OpenClaw antes 2026.3.31 contém uma vulnerabilidade de contornação de autorização no comando Discord slash e caminhos autocompletados que não fazem com que o grupo DM restrições de lista de permissões de canal. Os usuários autorizados de disco podem evitar restrições de canais invocando comandos slash, permitindo o acesso a canais DM de grupo restrito.

Tecnologiahá 12 dias

CVE-2026-40623: Uma vulnerabilidade no SenseLive X 3050 's interface de gerenciamento web…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Uma vulnerabilidade no SenseLive X 3050 's interface de gerenciamento web permite que os parâmetros críticos de configuração de sistema e rede sejam modificados sem validação e controles de segurança suficientes. Devido à aplicação inadequada de restrições em funções sensíveis, parâmetros como endereço IP, temporizadores de cão de vigilância.

Tecnologiahá 12 dias

CVE-2026-5488: O Painel de Dados do Google Analytics para WordPress para WordPress é vulnerável…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. O Painel de Dados do Google Analytics para WordPress para WordPress é vulnerável a Autorização Perdida em versões até e incluindo 9.1.2. Isto se deve à falta de verificações de capacidade nos manipuladores AJAX get_ads_access_token() e reset_ experience(). Enquanto o mi- admin- nonce é localizado em todas as páginas de administração (incluindo.

Tecnologiahá 12 dias

CVE-2026-31051: Um problema em Hostbill v.

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Um problema em Hostbill v. 2025 - 11 - 24 e 2025 - 12 - 01 permite que um atacante remoto cause uma negação de serviço através do componente Balança de Clientes

Tecnologiahá 12 dias

CVE-2026-31562: No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm/ mediatek: dsi…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm/ mediatek: dsi: Armazene os dados do driver antes de invocar mipi_dsi_host_regist A chamada para mipi_dsi_host_regist desencadeia um callback para mtk_dsi_bind, que usa dev_get_drvdata para recuperar a estrutura mtk_dsi, por isso esta estrutura precisa ser armazenada dentro dos dados do.

Tecnologiahá 12 dias

CVE-2026-31591: No kernel Linux, a seguinte vulnerabilidade foi resolvida: KVM: SEV: Travar…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: KVM: SEV: Travar todos os vCPUs ao sincronizar VMSAs para o lançamento do SNP Travar todos os vCPUs ao sincronizar e criptografar VMSAs para os convidados do SNP, como permitir que o espaço de usuário manipule e/ ou execute um vCPU enquanto seu estado está sendo sincronizado seria no melhor.

Tecnologiahá 12 dias

CVE-2026-31622: No kernel Linux, a seguinte vulnerabilidade foi resolvida: NFC: digital…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: NFC: digital: Ligações verificam a profundidade de cascata NFC-A no gerenciador de resposta SDD A cascata de anti-colisão NFC-A no digital_in_recv_sdd_res() anexa 3 ou 4 bytes para o alvo->nfcid 1 em cada rodada, mas o número de rodadas em cascata é controlado inteiramente pelo dispositivo.

Tecnologiahá 12 dias

CVE-2026-6911: A verificação da assinatura do JWT faltando na roda de operações AWS permite que…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. A verificação da assinatura do JWT faltando na roda de operações AWS permite que atacantes não autênticos forjem tokens do JWT e obtenham acesso administrativo indesejável ao aplicativo, incluindo a capacidade de ler, modificar e excluir todos os dados do aplicativo entre inquilinos e gerenciar as contas de usuário do Cognito dentro do grupo de.

Tecnologiahá 12 dias

CVE-2026-41415: O PJSIP é uma biblioteca de comunicação multimídia de código livre e aberto…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. O PJSIP é uma biblioteca de comunicação multimídia de código livre e aberto escrita em C. Em 2.16 e antes, há uma leitura fora de limites quando analisamos um URI de Conteúdo- ID mal-formado no corpo de mensagens multiparte SIP. A validação insuficiente do comprimento pode causar leituras além dos limites de buffer pretendidos. Esta vulnerabilidade.

Tecnologiahá 12 dias

CVE-2026-42171: NSIS (Sistema de Instalação Scriptável Nullsoft) 3.06.1 antes 3.12 às vezes usa…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. NSIS (Sistema de Instalação Scriptável Nullsoft) 3.06.1 antes 3.12 às vezes usa o diretório temporário de baixa IL ao executar como SYSTEM, permitindo que os atacantes locais obtenham privilégios (se puderem fazer com que o meu_GetTempFileName retorne 0, como mostrado nas referências).

Tecnologiahá 12 dias

CVE-2026-6992: Uma vulnerabilidade foi identificada no Linksys MR 9600 2.0.6.206937

Este conteúdo foi publicado originalmente em 25 de abril de 2026. Uma vulnerabilidade foi identificada no Linksys MR 9600 2.0.6.206937. Isto afeta a função BTRequestGetSmartConnectEstatus do arquivo /etc/init.d/run_central 2.sh do componente JNAP Action Handler. A manipulação do pin de argumento leva à injeção do comando os. O ataque pode ser iniciado remotamente. A exploração está disponível para o público e pode.

Tecnologiahá 12 dias

CVE-2026-7028: Uma falha de segurança foi descoberta no Portal de Trabalho Online do CodeAstro…

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma falha de segurança foi descoberta no Portal de Trabalho Online do CodeAstro 1.0. O elemento afetado é uma função desconhecida do arquivo /admin/jobs-admins/delete-jobs.php do componente Todos os Trabalhos Página. Realizando uma manipulação do ID do argumento resulta em injeção de sql. O ataque é possível ser realizado remotamente. A exploração foi.

Tecnologiahá 12 dias

CVE-2026-7064: Uma falha foi encontrada no navegador-tools-mcp do AgentDeskAI até 1.2.0

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma falha foi encontrada no navegador-tools-mcp do AgentDeskAI até 1.2.0. Esta questão afeta alguns processamentos desconhecidos do arquivo browser-tools-server/browser-connector.ts. Executar uma manipulação pode levar a injeção de comandos os. O ataque pode ser realizado a partir do controle remoto. A exploração foi publicada e pode ser usada. O.

Tecnologiahá 12 dias

CVE-2026-7086: Uma vulnerabilidade foi identificada no aplicativo Tonflow- HBAI-Ltd até 1.1.1

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi identificada no aplicativo Tonflow- HBAI-Ltd até 1.1.1. Este problema afeta a função atualizaçãoStoryboardUrl do arquivo substituirUrl.ts do componente Exportação de Storyboard. Tal manipulação do url argumento leva a um caminho transversal. É possível iniciar o ataque remotamente. A exploração está disponível para o público e.

Tecnologiahá 12 dias

CVE-2026-40858: O repositório de agregação remota baseado em ProtoStream do componente do…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. O repositório de agregação remota baseado em ProtoStream do componente do infinispan deserializa dados lidos a partir de um cache Infinispan remoto usando o java.io.ObjectInputStream sem aplicar qualquer ObjectInputFilter. Um atacante que pode escrever no cache Infinispan usado por um aplicativo Camel pode injetar um objeto Java serializado criado.

Tecnologiahá 12 dias

CVE-2026-7125: Uma vulnerabilidade foi identificada no Totolink A 8000 RU 7.1 Cu.

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi identificada no Totolink A 8000 RU 7.1 Cu. 643 _b 20200521. Afetado por este problema é o conjunto de funçõesWiFiEasyCfg do arquivo /cgi-bin/cstecchi.cgi do componente Gestão CGI. A manipulação do argumento de fusão leva à injeção do comando os. O ataque pode ser iniciado remotamente. A exploração está disponível para o público.

Tecnologiahá 12 dias

CVE-2026-7150: Uma vulnerabilidade foi encontrada no dh 1011 auto- favicon até f 189116 a…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi encontrada no dh 1011 auto- favicon até f 189116 a 9259950 c 2393 f 114 dbcb 94 dde 0 anúncio 864 b. Este problema afeta a função generate_favicon_from_url do arquivo src/auto_favicon/server.py do componente Ferramenta MCP. A manipulação do argumento image_url resulta em falsificação de solicitação do lado do servidor. O ataque.

Tecnologiahá 12 dias

CVE-2026-40976: Em certas circunstâncias, a segurança padrão da web da Primavera Boot é…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Em certas circunstâncias, a segurança padrão da web da Primavera Boot é ineficaz permitindo o acesso não autorizado a todos os endpoints. Para que um aplicativo seja vulnerável, ele deve: ser um aplicativo web baseado em servlet; não ter configuração própria de Spring Security e confiar na cadeia de filtro de segurança web padrão; depender do atuador-.

Tecnologiahá 12 dias

CVE-2026-1460: Uma vulnerabilidade de injeção de comandos pós-autenticação no parâmetro…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade de injeção de comandos pós-autenticação no parâmetro їDomainName ї do arquivo de configuração DHCP no Zyxel DX 3301 - T 0 e EX 3301 - T 0 versões de firmware através de 5.50 (ABVY. 7.1 ) C 0 pode permitir que um atacante autenticado com privilégios de administrador execute comandos do sistema operacional em um dispositivo afetado.

Tecnologiahá 12 dias

CVE-2026-41526: No KDE KCoreAddons antes 6.25, KShell::quoteArgs é destinado a citar argumentos…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. No KDE KCoreAddons antes 6.25, KShell::quoteArgs é destinado a citar argumentos com segurança para que possam ser passados para um comando shell. Esta análise não manipula adequadamente metacaracters, levando a uma fuga da shell. Todos os aplicativos que dependem deste método em um caminho crítico de segurança para lidar com a entrada do usuário são.

Tecnologiahá 12 dias

CVE-2026-7268: Uma vulnerabilidade foi encontrada no Sistema de Comércio Eletrónico…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade foi encontrada no Sistema de Comércio Eletrónico FonteCodester Pizzafy 1.0. Isto impacta a função save_category do arquivo /admin/ajax.php?action=save_category. Tal manipulação do argumento Nome leva a injeção de sql. O ataque pode ser realizado a partir do controle remoto. A exploração foi divulgada ao público e pode ser usada.

Tecnologiahá 12 dias

CVE-2026-24178: NVIDIA O painel NVFlare contém uma vulnerabilidade no sistema de gestão e…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. NVIDIA O painel NVFlare contém uma vulnerabilidade no sistema de gestão e autenticação do usuário onde um atacante não autenticado pode causar um bypass de autorização através da chave controlada pelo usuário. Uma exploração bem sucedida desta vulnerabilidade pode levar a escalada de privilégios, manipulação de dados, divulgação de informações.

Tecnologiahá 12 dias

CVE-2026-41396: OpenClaw antes 2026.3.31 permite que os arquivos.env do espaço de trabalho…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.31 permite que os arquivos.env do espaço de trabalho sobreponham a variável de ambiente OPENCLAW_BUNDLED_PLUGINS_DIR, comprometendo a verificação da confiança do plugin. Os atacantes com controle sobre a configuração do espaço de trabalho podem injetar plug- ins maliciosos, superando o diretório raiz de confiança do plug- in.

Tecnologiahá 12 dias

CVE-2026-42431: OpenClaw antes 2026.4.8 contém uma vulnerabilidade de bypass de segurança no…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.4.8 contém uma vulnerabilidade de bypass de segurança no node. invoke(browser. proxy) que permite a mutação de perfis persistentes do navegador. Os atacantes podem explorar este caminho para contornar o browser.request guarda de mutação persistente do perfil e modificar configurações do navegador.

Tecnologiahá 12 dias

CVE-2026-22745: Os aplicativos MVC e WebFlux da primavera são vulneráveis a ataques de Negação…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Os aplicativos MVC e WebFlux da primavera são vulneráveis a ataques de Negação de Serviço ao resolver recursos estáticos. Mais precisamente, um aplicativo pode ser vulnerável quando todos os seguintes são verdadeiros: * o aplicativo está usando o Spring MVC ou Spring WebFlux * o aplicativo está servindo recursos estáticos do sistema de arquivos * o.

Tecnologiahá 12 dias

CVE-2026-7384: Uma vulnerabilidade foi detectada em bases mcp de ezequiroga 357 ca 19 c 7 a 49…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Uma vulnerabilidade foi detectada em bases mcp de ezequiroga 357 ca 19 c 7 a 49 a 9 b 9 cb 2 ef 639 b 366 f 03 aba 8 bê 39 /c 630 b 8 ab 0 f 970614 d 42 da 8 e 566 e 9 c 0 d 15 a 16414 c. Isto impacta os documentos de pesquisa de função do arquivo research_server.py. Realizando uma manipulação do tópico do argumento resulta em caminho transversal. É.

Tecnologiahá 12 dias

CVE-2026-26206: O Wazuh é uma plataforma de código aberto e livre usada para a prevenção…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. O Wazuh é uma plataforma de código aberto e livre usada para a prevenção, detecção e resposta de ameaças. A partir da versão 4.0.0 para a versão anterior 4.14.4, API de servidor do Wazuh proteção bruta-força para POST /security/user/autenticate pode ser evitado através do envio de pedidos de autenticação concorrentes. Embora o limiar configurado.

Tecnologiahá 12 dias

CVE-2026-7420: Uma falha de segurança foi descoberta no HiPER do UTT 1250 GW até 3.2.7 - 210907…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Uma falha de segurança foi descoberta no HiPER do UTT 1250 GW até 3.2.7 - 210907 - 180535. Impactada é a função strcpy da rota do arquivo/goform/ConfigAdvideo. A manipulação do argumento Perfil resulta em sobrecarga de buffer. O ataque pode ser executado remotamente. A exploração foi lançada ao público e pode ser usada para ataques.

Tecnologiahá 12 dias

CVE-2026-3832: Uma falha foi encontrada em gnutls

Este conteúdo foi publicado originalmente em 30 de abril de 2026. Uma falha foi encontrada em gnutls. Um atacante remoto pode explorar esta vulnerabilidade apresentando uma resposta especialmente criada do Protocolo de Estado de Certificado Online (OCSP) durante um aperto de mão TLS. Devido a um erro lógico em como os gnutls processam respostas OCSP multi- registro, um cliente com verificação OCSP habilitada pode.

Tecnologiahá 12 dias

CVE-2026-4502: IBM Langflow Desktop 1.2.0 através 1.8.4 Langflow pode permitir que um atacante…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. IBM Langflow Desktop 1.2.0 através 1.8.4 Langflow pode permitir que um atacante autenticado atravesse os diretórios do sistema. Um atacante poderá enviar um pedido de URL especialmente criado contendo sequências de "dot" (/../) para escrever arquivos arbitrários no sistema.

Tecnologiahá 12 dias

CVE-2026-7518: Uma falha foi encontrada no Aberto 5 GS até 2.7.7

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma falha foi encontrada no Aberto 5 GS até 2.7.7. Esta questão afeta a função amf_namf_callback_handle_sdm_data_change_notified do arquivo /namf-callback/v 1 /{id}/sdmsubscription- notifica do componente SBI do SBI do FMA Endpoint. Esta manipulação do argumento changeItem.newValue causa negação de serviço. O ataque pode ser iniciado remotamente. A.

Tecnologiahá 12 dias

CVE-2026-7580: Uma vulnerabilidade foi detectada no Exiftool até 13.53

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma vulnerabilidade foi detectada no Exiftool até 13.53. Impactada é a função Process_mrld do arquivo lib/Image/ExifTool/GM.pm do componente JPEG/QuickTime/MOV/MP 4. A manipulação do argumento - ee resulta em injeção de código. Atacar localmente é um requisito. Atualizar para a versão 13.54 é recomendado para abordar este problema. O patch é.

Tecnologiahá 12 dias

CVE-2026-42484: Um buffer baseado em pilhas transborda no hex_to_binary no analisador de hash…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Um buffer baseado em pilhas transborda no hex_to_binary no analisador de hash PKZIP no hashcat v 7.1.2 permite que um atacante cause uma negação de serviço ou, possivelmente, execute código arbitrário através de um arquivo de hash PKZIP criado. A questão afeta os módulos 17200, 17210, 17220, 17225, e 17230. Quando data_type_enum<= 1, os dados.

Tecnologiahá 12 dias

CVE-2026-31750: No kernel Linux, a seguinte vulnerabilidade foi resolvida: comedi: os senflags…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: comedi: os senflags não podem determinar se recuperar o syzbot Chanlist reportou um vazamento de memória [ 1 ], porque commit 4 e 1 da 516 debb ("comedi: Adicionar contagem de referência para o manejo do comando Comedi") não considerou o caso de saída excepcional no do_cmd_ioctl() onde o.

Tecnologiahá 12 dias

CVE-2026-31779: No kernel Linux, a seguinte vulnerabilidade foi resolvida: wifi: iwlwifi: mvm…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: wifi: iwlwifi: mvm: corrigir potenciais fora de limites lidos em iwl_mvm_nd_match_info_handler() A função memcpy assume que o array dinâmico notif-> matches é pelo menos tão grande quanto o número de bytes a copiar. Caso contrário, resultados-> matches podem conter dados indesejados. Para.

Tecnologiahá 12 dias

CVE-2026-43022: No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: hci_…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: hci_ sync: hci_cmd_sync_queue_once() retorna -EEXIST se existe hci_cmd_sync_queue_once() precisa indicar se foi adicionado um item de fila, para que o chamado saiba se as chamadas são chamadas, para que ele possa evitar vazar recursos. Mude a função para retornar - EEXIST se o item da.

Tecnologiahá 12 dias

CVE-2026-43051: No kernel Linux, a seguinte vulnerabilidade foi resolvida: HID: wacom: corrigir…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: HID: wacom: corrigir fora de limites lido em wacom_intuos_bt_irq A função wacom_intuos_bt_irq() processa relatórios HID Bluetooth sem cheques de limites suficientes. Um relatório curto maliciosamente criado pode desencadear uma leitura fora de limites ao copiar dados na estrutura do wacom.

Tecnologiahá 12 dias

CVE-2026-7585: Uma vulnerabilidade foi determinada no Aberto 5 GS até 2.7.7

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma vulnerabilidade foi determinada no Aberto 5 GS até 2.7.7. O elemento impactado é a função amf_nudm_sdm_handle_provisioned do arquivo /src/amf/nudm-handler.c do componente AMF. Executar uma manipulação pode levar a uma negação de serviço. O ataque pode ser lançado remotamente. A exploração foi divulgada publicamente e pode ser usada. O projeto foi.

Tecnologiahá 12 dias

CVE-2026-7592: Uma fraqueza foi identificada no sistema de gestão de correio de código de…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma fraqueza foi identificada no sistema de gestão de correio de código de código dele 1.0. Isto afeta uma função desconhecida do arquivo /edit_staff.php. Executar uma manipulação do ID do argumento pode levar a injeção de sql. O ataque pode ser lançado remotamente. A exploração foi disponibilizada ao público e pode ser usada para ataques.

Tecnologiahá 12 dias

CVE-2026-5111: O plugin Gravity Forms para WordPress é vulnerável ao script de sites…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. O plugin Gravity Forms para WordPress é vulnerável ao script de sites armazenados em versões até e incluindo 2.10.0. Isto se deve à insuficiente validação de entrada e saída de fuga nos valores do campo Produtos escondidos quando usados dentro dos campos repetidores, onde os subcampos repetidores evitam verificações de validação do estado e o método.

Tecnologiahá 12 dias

CVE-2026-7627: Uma vulnerabilidade de segurança foi detectada no 8 metatrader nite- 4 - mcp…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. Uma vulnerabilidade de segurança foi detectada no 8 metatrader nite- 4 - mcp 1.0.0. Esta vulnerabilidade afeta a função CallToolRequestSchema do arquivo src/index.ts do componente sync_ea_from_file. Tal manipulação do argumento ea_name leva ao caminho transversal. O ataque pode ser lançado remotamente. A exploração foi divulgada publicamente e pode ser.

Tecnologiahá 12 dias

CVE-2026-7674: Uma falha foi encontrada na tecnologia Shenzhen Libituo LBT-T 300 - HW 1 até…

Este conteúdo foi publicado originalmente em 3 de maio de 2026. Uma falha foi encontrada na tecnologia Shenzhen Libituo LBT-T 300 - HW 1 até 1.2.8. Esta questão afeta a função start_single_service da interface de gestão de web do componente. Executando uma manipulação do argumento vpn_pptp_server/vpn_l 2 o tp_server pode levar ao sobrecarga do buffer. O ataque pode ser executado remotamente. O fornecedor foi.

Tecnologiahá 12 dias

CVE-2026-7702: Uma vulnerabilidade foi detectada em tudo AFINE até 0.26.3

Este conteúdo foi publicado originalmente em 3 de maio de 2026. Uma vulnerabilidade foi detectada em tudo AFINE até 0.26.3. Esta questão afeta a função allowDocPreview do arquivo /workspace/:workspaceId/:docId do componente Ponto de End Preview de Marcação Pública. A manipulação resulta em um bypass de autorização. É possível iniciar o ataque remotamente. A exploração é agora pública e pode ser usada. O fornecedor.

Tecnologiahá 12 dias

CVE-2026-7721: Uma vulnerabilidade de segurança foi detectada no Totolink WA 300 5.2 Cu.

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Uma vulnerabilidade de segurança foi detectada no Totolink WA 300 5.2 Cu. 7112 _B 20190227. Isto afeta a função NTPSyncWithHost do arquivo /cgi-bin/cstecgi.cgi. Tal manipulação do argumento hostTime leva à injeção de comandos. O ataque pode ser executado remotamente. A exploração foi divulgada publicamente e pode ser usada.

Tecnologiahá 12 dias

CVE-2026-7740: Uma vulnerabilidade de segurança foi detectada no justdan 96 tsMuxer até 2.7.0

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Uma vulnerabilidade de segurança foi detectada no justdan 96 tsMuxer até 2.7.0. Esta questão afeta a função VvcVpsUnit::setFPS do arquivo tsMuxer/vvc.cpp. Tal manipulação do argumento track_id leva à negação de serviço. Um ataque tem que ser abordado localmente. A exploração foi divulgada publicamente e pode ser usada. Esta vulnerabilidade afeta apenas.

Tecnologiahá 12 dias

CVE-2026-0073: No adbd_tls_verify_cert do auth.cpp, existe uma possível conexão da autenticação…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. No adbd_tls_verify_cert do auth.cpp, existe uma possível conexão da autenticação mútua sem fio ADB devido a um erro lógico no código. Isto poderia levar à execução de código remoto (proximal/ adjacente) como o usuário de shell sem privilégios adicionais de execução necessários. A interação do usuário não é necessária para a exploração.

Tecnologiahá 12 dias

CVE-2026-42229: n 8 n é uma plataforma de automação de fluxo de trabalho de código aberto

Este conteúdo foi publicado originalmente em 4 de maio de 2026. n 8 n é uma plataforma de automação de fluxo de trabalho de código aberto. Antes das versões 1.123.32, 2.17.4, e 2.18.1, uma falha na linha:search e linha:get permite que as operações de entrada controladas pelo usuário sejam concatenadas diretamente nas cadeias de consulta SQL sem fugir ou parametrizar. Nos fluxos de trabalho onde a entrada externa do.

Tecnologiahá 12 dias

CVE-2026-7783: Uma falha foi encontrada no CRM do CodeCanyon Perfex até 3.4.1

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Uma falha foi encontrada no CRM do CodeCanyon Perfex até 3.4.1. Esta vulnerabilidade afeta a função AbstractKanban::applySortQuery do aplicativo/ serviços/ResumoKanban.php do componente Admin Kanban Endpoint. Esta manipulação do argumento causa injeção de sql. É possível iniciar o ataque remotamente. A exploração foi publicada e pode ser usada.

Tecnologiahá 12 dias

CVE-2026-4362: O plugin ElementsKit Elementor Addons para WordPress é vulnerável a modificações…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O plugin ElementsKit Elementor Addons para WordPress é vulnerável a modificações não autorizadas dos dados devido a uma verificação de capacidade faltando na função "Live_Action::reset()" em todas as versões até, inclusive, 3.8.2 A função está conectada à ação "inicial" do WordPress e ativa quando os parâmetros `post' e `action=elementor` GET estão.

Tecnologiahá 12 dias

CVE-2026-43530: Versão OpenClaw 2026.2.23 antes 2026.4.12 conter uma vulnerabilidade de ligação…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Versão OpenClaw 2026.2.23 antes 2026.4.12 conter uma vulnerabilidade de ligação de aprovação do exec enfraquecida na execução do miniaplicativo de boxe e toybox que permite aos atacantes ocultar qual miniaplicativo seria executado. Os atacantes podem explorar binários de chamadas multi- opacas para evitar mecanismos de aprovação do executivo e.

Tecnologiahá 12 dias

CVE-2026-48157: Slim é um micro framework PHP que permite aos usuários escrever aplicativos web…

Este conteúdo foi publicado originalmente em 15 de junho de 2026. Slim é um micro framework PHP que permite aos usuários escrever aplicativos web e APIs simples. Em versões 4.4.0 através 4.15, se um aplicativo usar HttpException::setTitle() e/ou setDescription() para incluir dados não confiados/derivados de solicitações no título ou descrição de erro (por exemplo, "Nenhum produto encontrado correspondendo.

Tecnologiahá 12 dias

CVE-2026-4304: O plug-in WeePie Cookie Permit para WordPress é vulnerável à injeção SQL através…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O plug-in WeePie Cookie Permit para WordPress é vulnerável à injeção SQL através do parâmetro 'consent' em todas as versões até, e incluindo, 3.4.11 devido à falta de fuga no parâmetro fornecido pelo usuário e falta de preparação suficiente na consulta SQL existente. Isto torna possível que os atacantes não autênticos acrescentem consultas SQL.

Tecnologiahá 12 dias

CVE-2026-7845: Uma falha foi encontrada no chatchat-space Langchain-Chatchat até 0.3.1.3

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Uma falha foi encontrada no chatchat-space Langchain-Chatchat até 0.3.1.3. Esta questão afeta a função PIL.Image.tobytes do arquivo libs/chatchat- server/chatchat/webui_pages/dialogue/dialogue.py do componente Vision Chat Colte Image Handler. Esta manipulação do argumento pasta_image.image_data causa o uso de hash fraco. O atacante precisa estar.

Tecnologiahá 12 dias

CVE-2026-33420: Vaultwarden é um servidor compatível com Bitwarden escrito em Rust

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Vaultwarden é um servidor compatível com Bitwarden escrito em Rust. Na versão 1.35.4 e antes, o endpoint get_org_collections_details (GET /api/ organizations/{org_id}/collections/details) está faltando a verificação de autorização has_full_access() que existe no endpoint get_org_collections de irmão. Isto permite que qualquer usuário do papel do Gerente.

Tecnologiahá 12 dias

CVE-2026-40934: Jupyter Server é o backend para aplicativos da web Jupyter

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Jupyter Server é o backend para aplicativos da web Jupyter. Em versões 2.17.0 e antes, o segredo usado para assinar cookies de autenticação é persistido para um arquivo estático em ~/.local/ share/ jupyter/runtime/ jupyter_cookie_ secret e nunca é rotado quando um usuário muda sua senha. Após uma senha reiniciada e reiniciada, qualquer cookie de.

Tecnologiahá 12 dias

CVE-2026-43082: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: txgbe: deixe…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: txgbe: deixe espaço para terminadores nulos na propriedade_entry As listas de struct property_nt são supostamente terminadas com uma propriedade vazia, este driver atualmente parece estar alocando exatamente a quantidade de entrada usada. Mude a definição de estrutura para deixar um.

Tecnologiahá 12 dias

CVE-2026-43111: No kernel Linux, a seguinte vulnerabilidade foi resolvida: HID: roccat…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: HID: roccat: corrigir o uso-após- livre no roccat_report_event roccat_report_event() itera sobre a lista de leitores do dispositivo-> sem segurar o leitor_lock. Isto permite que um roccat_ release() concorrente remova e liberte um leitor enquanto ainda está sendo acessado, levando a um uso-após-.

Tecnologiahá 12 dias

CVE-2026-43137: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ASoC: SOF: Intel…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ASoC: SOF: Intel: hda: Corrigir a desreferência do ponteiro NULL Se houver um desconhecimento entre os links DAI no driver da máquina e a topologia, é possível que o widget reprodução/captura não esteja definido, especialmente no caso de captura de loopback para referência de eco onde usamos o.